

Ein Foto von gestern versus ein Livestream: Mit Helvetia Baloise am Tag der Versicherer
5 Min. Lesezeit – Wie können Versicherer und andere Unternehmen der Finanzbranche die steigenden regulatorischen Anforderungen an die Cybersicherheit erfüllen? „Mit dem Cyber Resilience Shield“, antworteten Sandra Känzig, CISO der Helvetia Baloise Group, und Sandro Nafzger in einem gemeinsamen Vortrag vor Mitgliedern des Schweizerischen Versicherungsverbandes (SVV).
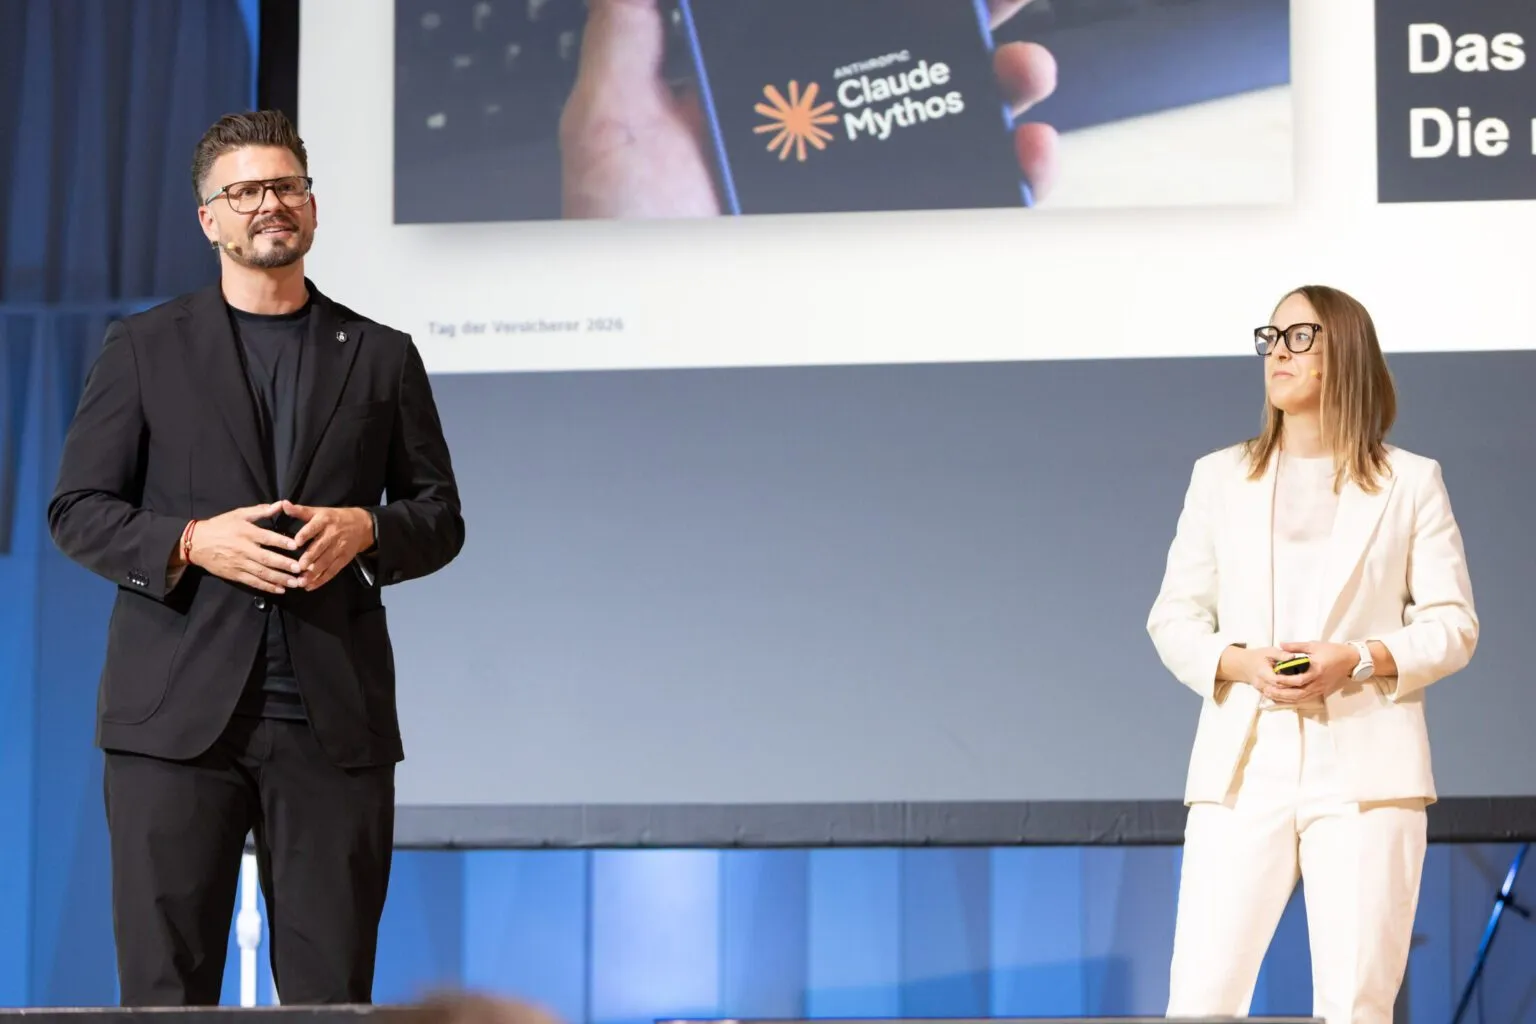
Unternehmen, die sich heute auf gelegentliche Penetrationstests verlassen, arbeiten mit Momentaufnahmen – sozusagen mit Fotos von gestern –, während sich ihre Angriffsfläche wie ein Livestream verhält und sich täglich mit jedem neuen Release, jedem neuen Dienst und jeder neuen Schnittstelle verändert. Das war die zentrale Botschaft von Sandra Känzig und Sandro Nafzgers gemeinsamer Präsentation am Tag der Versicherer .
Wie viel Sicherheit braucht ein Unternehmen und wie viel Risiko ist es bereit zu tragen? Diese Frage stand im Mittelpunkt der vom SSV in der Tonhalle St. Gallen organisierten Veranstaltung, bei der unter anderem die Versicherbarkeit aus Sicht der Cybersicherheit beleuchtet wurde.
Nafzger gab von Anfang an den Ton an: Mit KI können Angreifer Schwachstellen per Knopfdruck finden, während Verteidiger diese noch manuell bearbeiten – ein im Vergleich dazu langsamer Prozess. „Angreifer sind heute sage und schreibe hundertmal schneller darin, Schwachstellen zu finden und auszunutzen, als die Verteidiger“, sagte er. Sein Appell an die Verteidiger: „Nutzt intelligente und autonome Systeme – genau wie die Angreifer!“
Sandra Känzig stimmt zu, dass die meisten Unternehmen in diesem Bereich noch auf traditionelle Testmethoden wie Penetrationstests setzen. Diese hätten ihre Berechtigung, seien aber bei weitem nicht ausreichend. „Wenn wir zweimal im Jahr eine Momentaufnahme machen, sind wir vielleicht compliant, aber nicht sicher.“ Das Problem: Die heutigen Penetrationstests sind nicht skalierbar. Traditionelle Tests sind zeitaufwendig und damit teuer, während automatisierte Scanner oberflächlich und unflexibel sind. Doch seit Januar 2025 schreibt der Digital Operational Resilience Act (DORA) der EU Unternehmen des Finanzsektors – sowie deren kritischen IT-Drittanbietern, wie etwa Cloud-Providern – vor, kontinuierliche, bedrohungsbasierte Tests durchzuführen.
Um diese hohen Standards zu erfüllen, pflegt die Helvetia Baloise Group seit 2021 eine bewährte Partnerschaft mit SignalFisher und setzt seit 2025 zudem auf den Cyber Resilience Shield. Känzig verdeutlichte den konkreten Nutzen anhand einiger Zahlen: 450 Assets der Gruppe werden kontinuierlich von rund 500 ethischen Hackern getestet, die bisher mehr als hundert validierte Sicherheitslücken gefunden haben, darunter sechs hochkritische – und die Zahl steigt weiter. Allein im ersten Halbjahr 2026 wurden bereits mehr als vierzig weitere Schwachstellen entdeckt.
Ein Beispiel: eine kritische Schwachstelle im E-Banking-Produktivsystem. „Ein ethischer Hacker hat sie gefunden, bevor es ein unethischer tun konnte“, erklärte Känzig. Für sie ist das Fazit klar: Ein- oder zweimal im Jahr die Compliance-Checkliste mit herkömmlichen Methoden abzuhaken, mag früher ausgereicht haben, doch im Zeitalter der KI ist das nicht mehr genug. „Das ist kein Compliance-Thema. Es geht ums Überleben.“ Ihre Botschaft an das Publikum: „Lassen Sie Ihre Systeme kontinuierlich von ethischen Hackern testen – bevor es die unethischen tun.“
Oder wie es Sandro Nafzger zum Abschluss formulierte: In der Cybersicherheit gibt es zwei Wege, eine bisher unbekannte Schwachstelle zu finden – entweder vor einem Angriff oder danach.
Wir alle bevorzugen vorher.