


„Sind wir abgesichert?“ Von Annahmen zu belegbaren Fakten im Security-Testing
3 Min. Lesezeit – Die meisten Unternehmen können nicht mit Sicherheit sagen, ob sie ausreichend geschützt sind. Sandro Nafzger, CEO und Co-Founder von SignalFisher, und Field CISO Christophe Németh erläutern, wie vier Dimensionen der Abdeckung Sicherheitstests von einer blossen Hoffnung in echtes Wissen verwandeln – und warum eine ehrliche Einschätzung der Abdeckung, inklusive bekannter Lücken und akzeptierter Risiken, wertvoller ist als das irreführende Versprechen einer 100-prozentigen Oberflächenabdeckung.
Jeder Sicherheitsverantwortliche kennt diesen Moment. Der Verwaltungsrat fragt: „Sind wir abgesichert?“ und es gibt keine einfache Antwort. Christophe eröffnete die Diskussion genau mit diesem Dilemma. Was einem dabei durch den Kopf geht, ist vielleicht: „Ich glaube schon“ oder sogar „Ich weiss es nicht“. Doch das sind nicht die ehrlichen Antworten, die der Vorstand hören möchte. „Der Angreifer braucht nur einen einzigen Treffer, und man weiss nie, ob man wirklich alles abgedeckt hat“, sagte er. Eine Live-Umfrage unter den Teilnehmern bestätigte das Problem. Auf die Frage, ob sie ihre Sicherheitsabdeckung heute quantifizieren und verteidigen könnten, gaben 78 Prozent der Teilnehmer zu, dass sie diese nur nach Bauchgefühl schätzen.
Vom Hoffen zum Wissen
Laut Christophe beruht das Vertrauen heute meist auf einem monatealten Pentest oder einem Audit aus dem letzten Jahr. „Wir leben in einer Welt, in der wir hoffen und raten.“ SignalFisher möchte dies durch quantifizierbares Wissen ersetzen. Abdeckung bedeutet in dieser Definition nicht die Gewissheit, abgesichert zu sein. Es ist die Gewissheit darüber, was man abgedeckt hat, was nicht und wann das jeweilige Asset zuletzt getestet wurde. Lücken werden so zu einer fundierten, dokumentierten und risikobasierten Entscheidungsgrundlage.
Die vier Dimensionen der Abdeckung
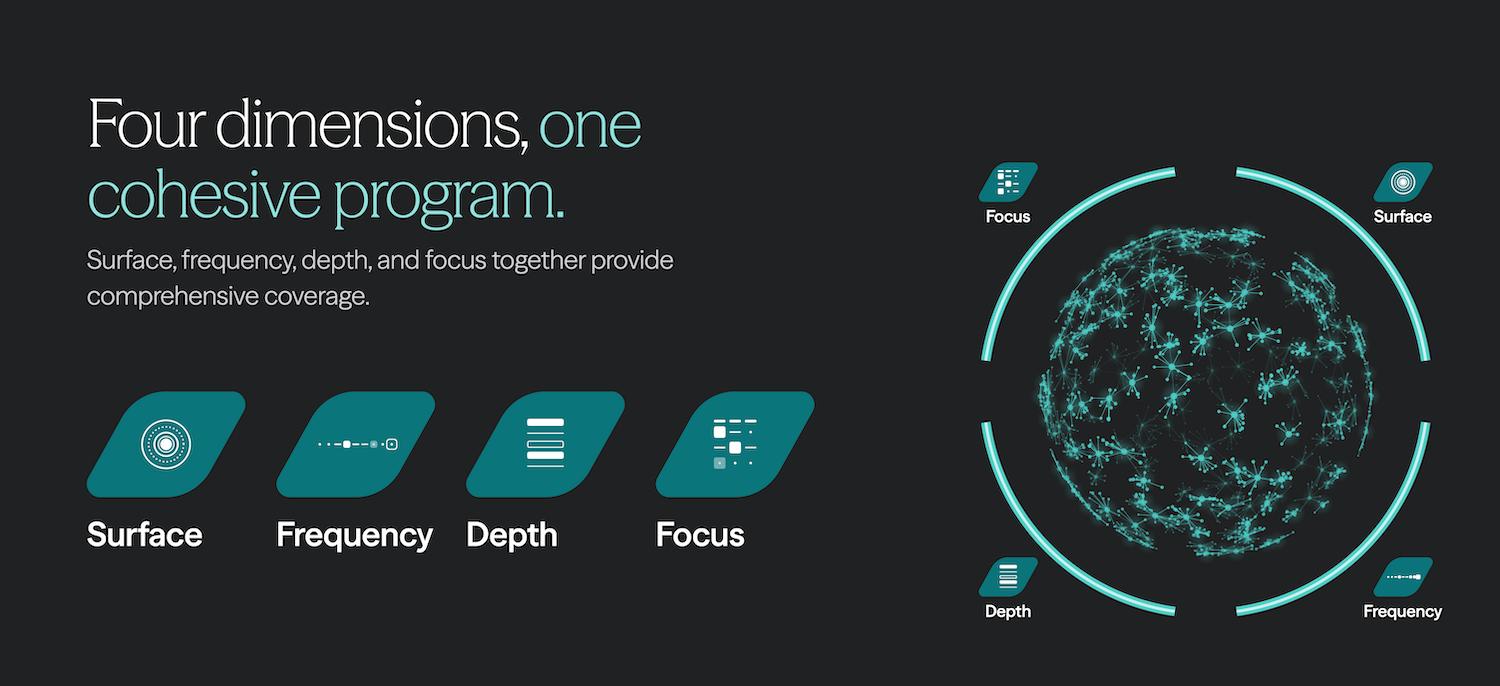
Die meisten Unternehmen setzen Abdeckung mit der Angriffsfläche gleich, also der Gesamtzahl der getesteten Assets. Für SignalFisher ist das nur eine von vier Dimensionen echter Abdeckung. Die Frequenz beschreibt, wie oft ein Asset getestet wird, abhängig von seiner Kritikalität und Exposition. Die Tiefe beschreibt, wie intensiv getestet wird – entweder durch skalierbare autonome Tests oder durch Experten, die je nach Szenario tiefer in bestimmte Bereiche eintauchen. Der Fokus beschreibt den Zweck des Tests und wonach gesucht wird, etwa ob es sich um eine Schwachstelle in einer Webanwendung, eine Fehlkonfiguration oder einen Fehler in der Geschäftslogik handelt.
Die Konsequenzen machen den entscheidenden Unterschied. Ein Unternehmen, das jedes Asset im Hinblick auf die Angriffsfläche getestet hat, könnte sich als zu 100 Prozent abgesichert betrachten. Misst man jedoch alle vier Dimensionen, erreicht dasselbe Unternehmen vielleicht nur 58 Prozent Abdeckung. „58 Prozent ist kein schlechtes oder gutes Ergebnis. Es ist die Realität“, erklärte Christophe.
Der Damm, nicht das Wasser
Sandro ergänzte den Vergleich mit einer Schutzmauer, die das Wasser abhält. Wenn sich Schwachstellen anhäufen, ist das Messen der Exposition wie das Beobachten des steigenden Wasserspiegels. „Es geht nicht darum, wie viele Schwachstellen es gibt. Es geht wirklich darum, wie stabil der Damm ist.“ Er sieht dies auch als ein Problem der Sprache. Cyber-Resilienz ist zu einem Standardbegriff im Marketing und zu einem strategischen Schlüsselthema geworden. In der heutigen Welt sind schnelle Entscheidungen die Norm, aber fundierte Entscheidungen sind nur möglich, „wenn das C-Level und der Vorstand mit dem Cyber-Team an einem Strang ziehen.“
Geschäftskritikalität und Risiko zuerst
Das Publikum schlüpfte anschliessend in die Rolle des CISO und wurde gefragt: „Wenn Sie mit erheblichen Lücken in Ihrer vierdimensionalen Sicherheitsabdeckung und einem begrenzten Budget konfrontiert sind, was würden Sie priorisieren?“ 86 Prozent der Teilnehmer entschieden sich dafür, die Abdeckung basierend auf Geschäftskritikalität und Risiko zu priorisieren. Christophe stimmte dieser Antwort zu und wies darauf hin, dass heutige Frameworks und Vorschriften genau einen solchen risikobasierten Ansatz fordern, der durch Geschäftskontext, Threat Intelligence und den branchenspezifischen Druck fundiert ist.
Eine Reise, kein Prozentsatz
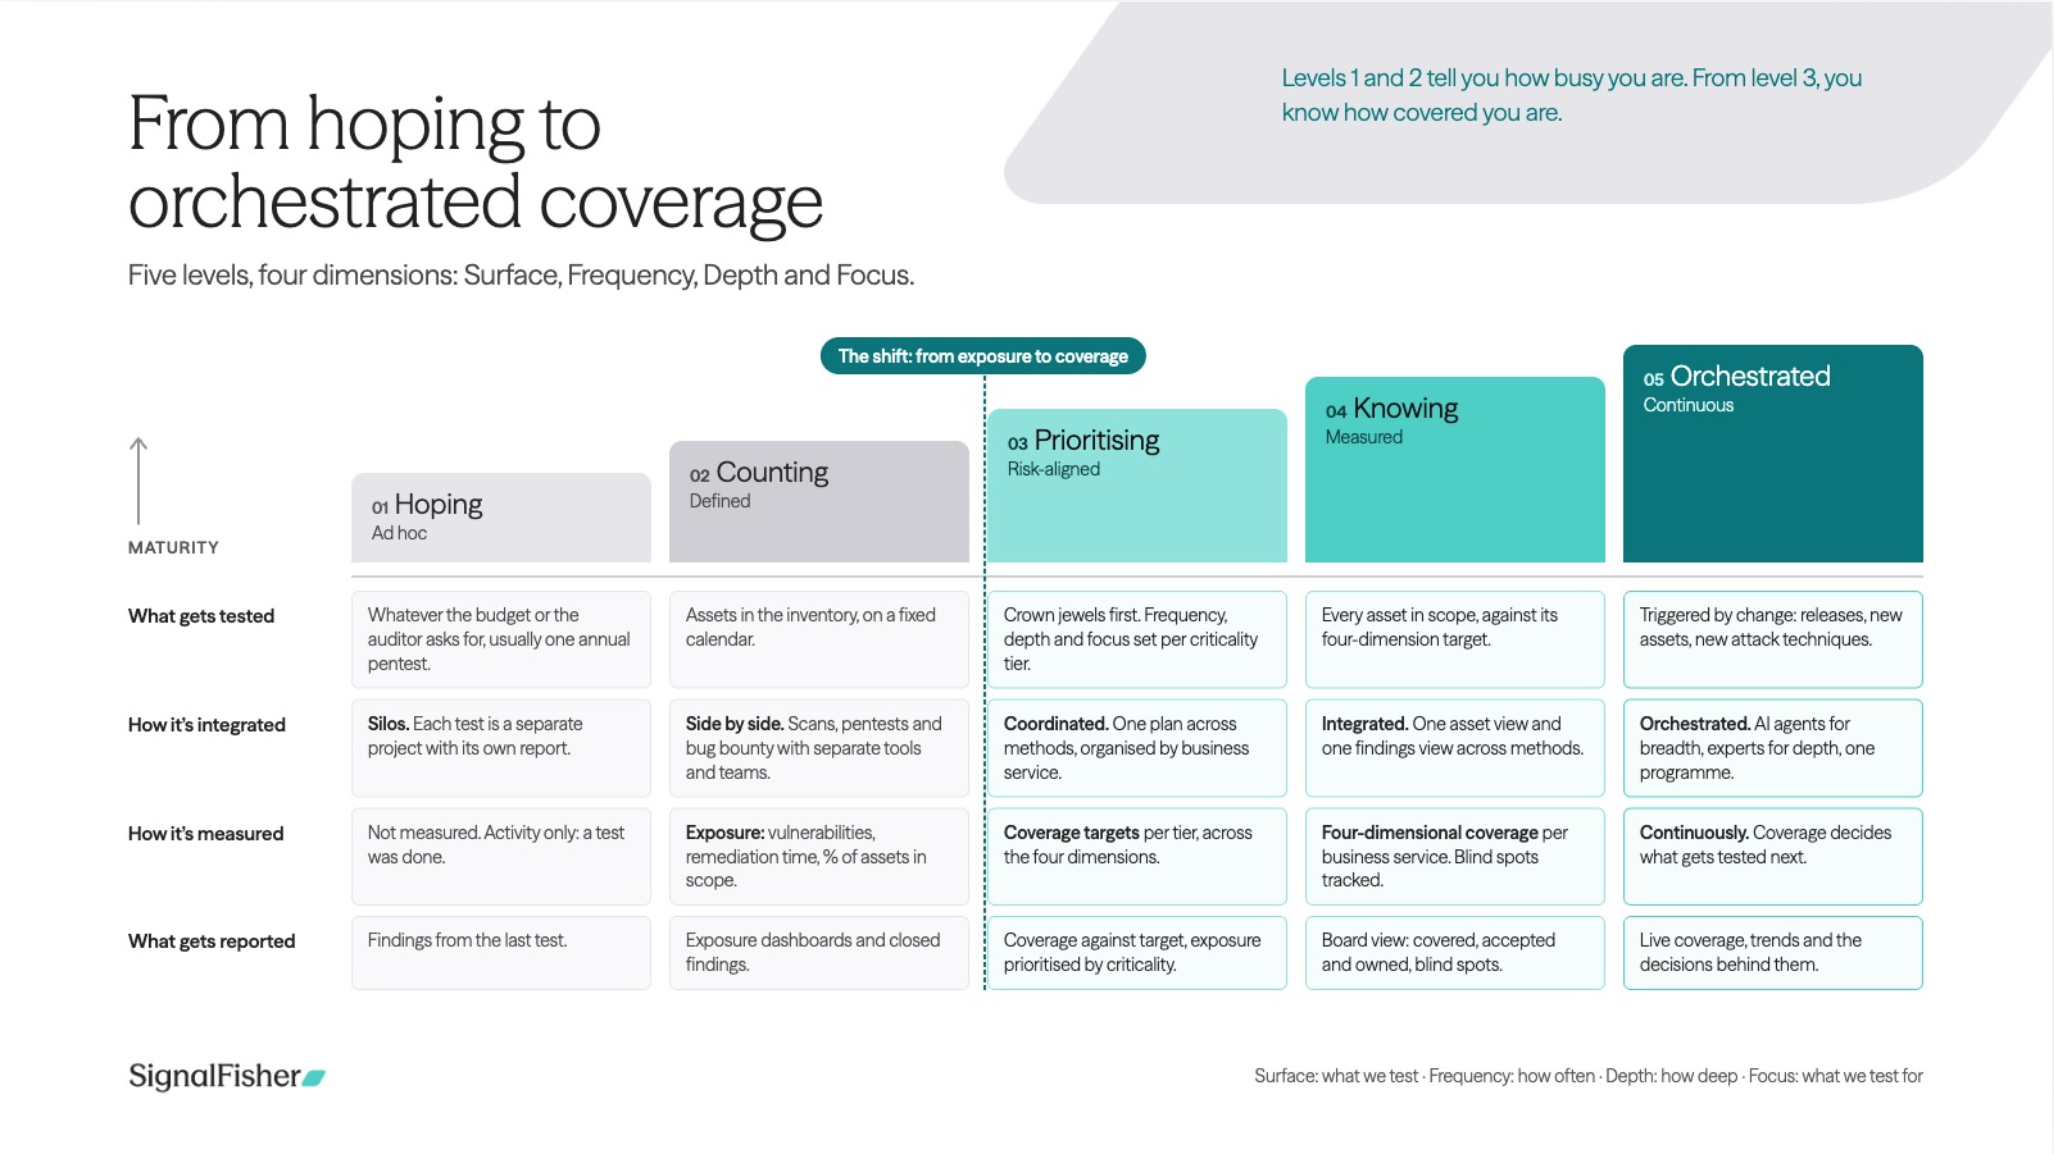
In der abschliessenden Fragerunde bestätigte Sandro, dass das bestehende Test-Tool-Set eines Unternehmens in das SignalFisher-Abdeckungsmodell integriert werden kann. SignalFisher versteht sich als Orchestrierungsebene, die die sechs anstehenden Aufgaben unterstützt – von Kontext und Strategie über Planung und Ausführung bis hin zu Interpretation und Mobilisierung. Die grössten Engpässe liegen vor und nach dem Testen. Auf die Frage, was ein guter Abdeckungsprozentsatz sei, sagte Christophe: „Es gibt keinen, ausser einem Wert ungleich Null. Die Basis beginnt mit einem Inventar der Assets, gruppiert nach Geschäftsdiensten und bewertet nach Kritikalität, Angriffsrisiko und regulatorischen Anforderungen. Es ist eine Reise zur Reife.“
Sandro schloss das Webinar mit einem Aufruf zum Wandel. Während Erkennung und Reaktion längst automatisiert sind, bleibt die Prävention fragmentiert und manuell. „Es ist Zeit für ein Generations-Update“, sagte er.
Sehen Sie sich das Webinar an:
About the author