

 News
Expert-Talk mit Florian Schütz und Sandro Nafzger: Chancen und Herausforderungen der Cybersicherheit und die Rolle von Ethical Hacking
12 Min. Lesezeit – „Cybersicherheit ist ein Balanceakt zwischen Innovation und Schutz“, sagt Florian Schütz, Direktor des Nationalen Zentrums für Cybersicherheit (NCSC). Mit der nationalen Strategie zum Schutz der Schweiz vor Cyber-Risiken – bei der der Einsatz von Bug-Bounty-Programmen eine Schlüsselrolle spielt – will die Schweiz nicht nur Angriffe abwehren, sondern auch Chancen nutzen und dabei internationale Standards setzen.
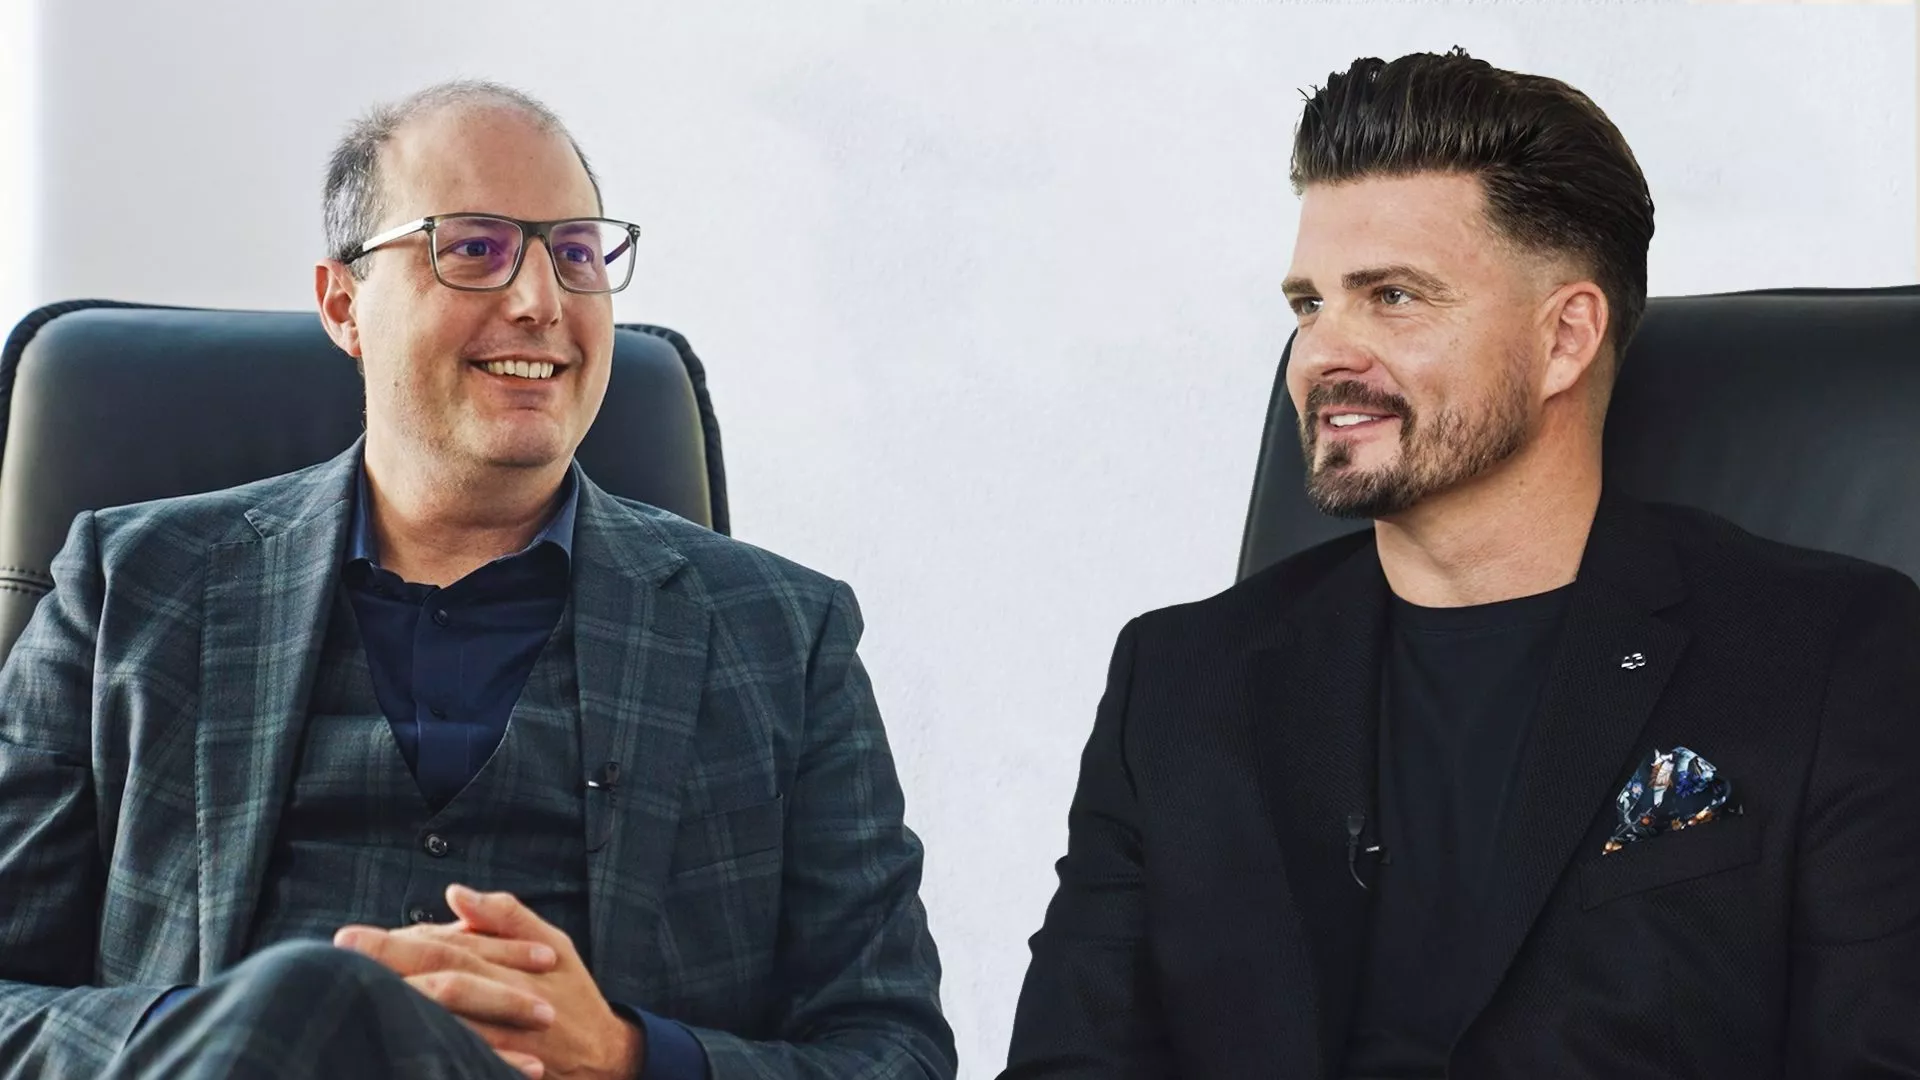
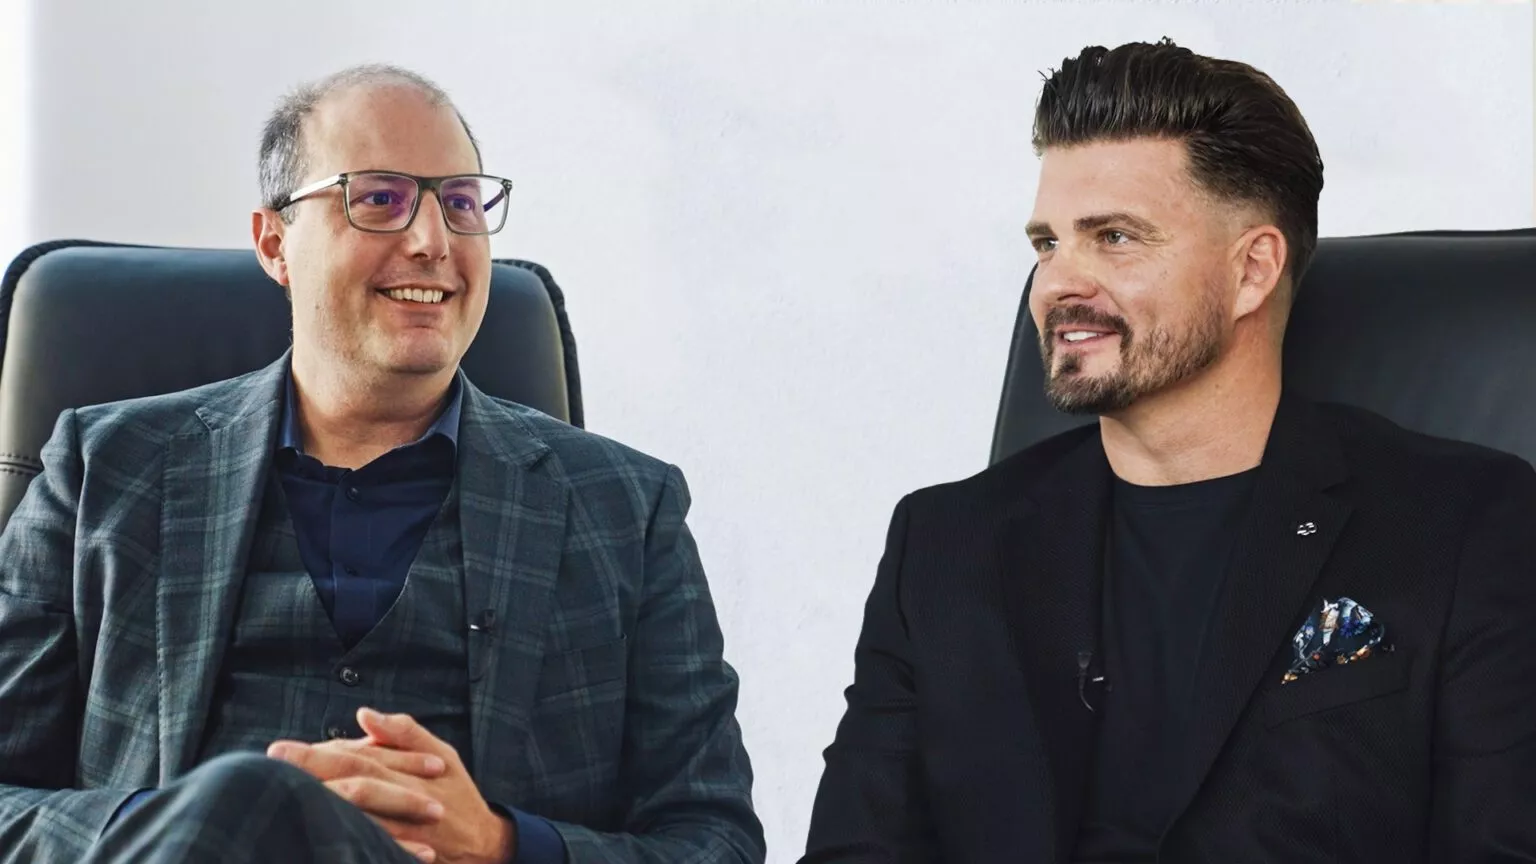
Florian Schütz, Direktor des BACS, hält Bug-Bounty-Programme für eine wichtige und kosteneffiziente Sicherheitsmassnahme. Seit 2021 arbeitet die Schweizer Bundesverwaltung mit SignalFisher zusammen, um Schwachstellen kontinuierlich zu identifizieren und die Cyberresilienz zu stärken. „Bug-Bounty zwingt Organisationen dazu, effiziente Prozesse zu etablieren und fördert die Reaktionsfähigkeit“, so Schütz. In Zukunft werde künstliche Intelligenz die Sicherheitsanalyse automatisieren, sodass sich menschliche Experten auf komplexe Bedrohungen konzentrieren können.
Hier geht es zum Video des Expert Talks
Cybersicherheit: Ein Balanceakt zwischen Innovation und Schutz
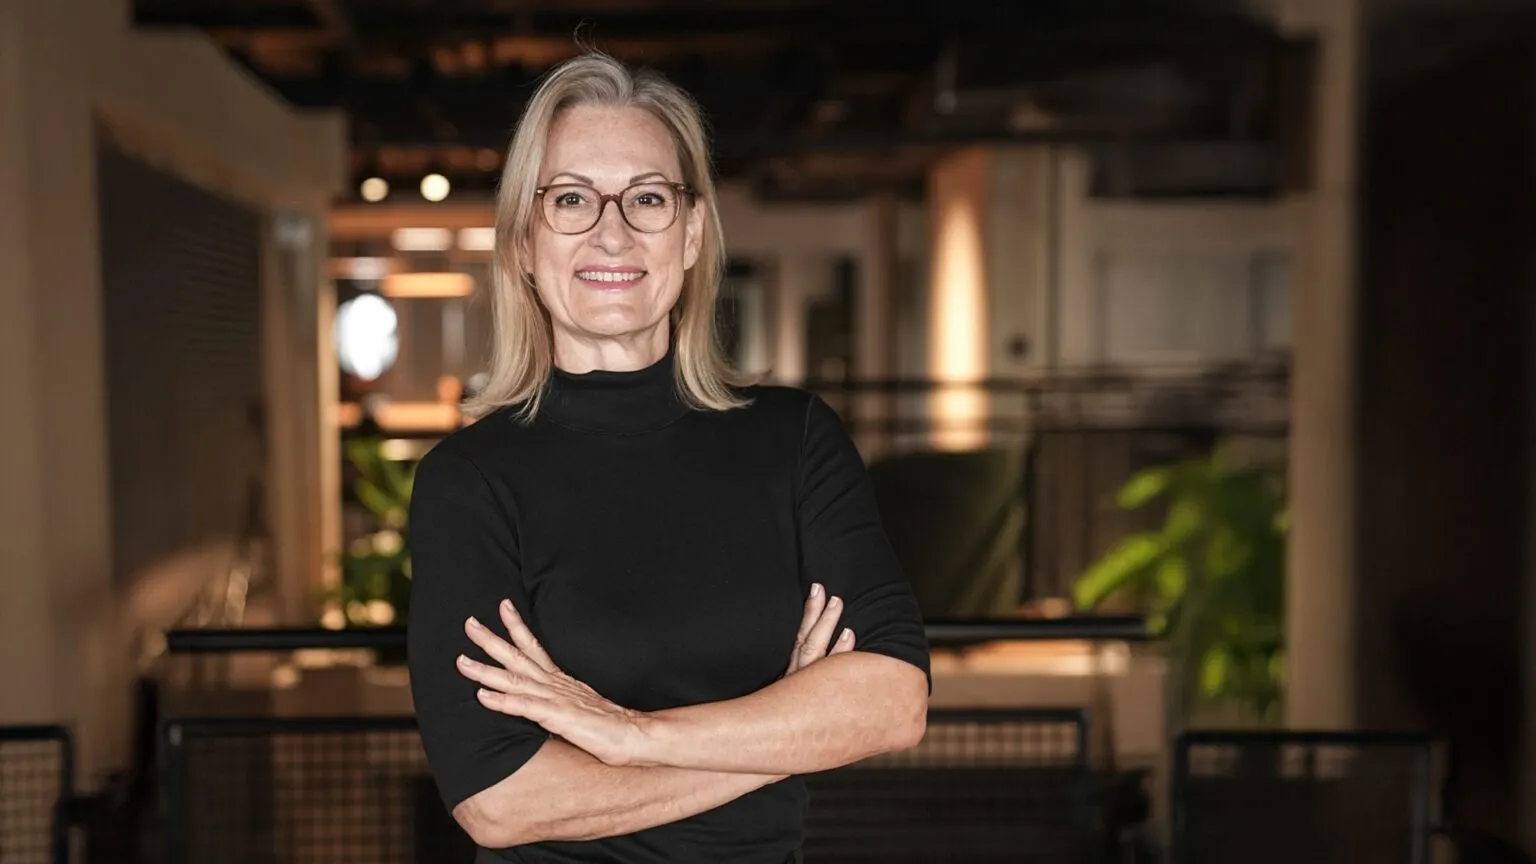
Wenn die Cybersicherheit in der Schweiz ein Gesicht hätte, wäre es das von Florian Schütz. Als Direktor des Bundesamts für Cybersicherheit (BACS) ist er der zentrale Ansprechpartner für Politik, Medien und Öffentlichkeit in allen Fragen der Cybersicherheit. „Wir müssen die Cybersicherheit auf ein akzeptables Niveau heben, damit wir unsere Werte leben und umsetzen, Wertschöpfung betreiben und im globalen Wettbewerb bestehen können“, erklärt Schütz im Expert Talk mit Sandro Nafzger, CEO und Co-Founder von SignalFisher.
In seiner Funktion als Leiter des BACS ist Florian Schütz für die koordinierte Umsetzung der nationalen Strategie zum Schutz der Schweiz vor Cyberrisiken verantwortlich. Diese Strategie wurde unter der Federführung des BACS gemeinsam mit Akteuren aus Politik, Behörden, Wirtschaft und Zivilgesellschaft erarbeitet. „Früher hiess sie ‚Strategie zum Schutz der Schweiz vor Cyberrisiken‘“, merkt er an und ergänzt: „Mir war es wichtig, dass wir einen neutraleren Begriff wählen – einen, der nicht nur die Risiken in den Vordergrund stellt. Denn jeder Unternehmer weiss: Wo Risiken sind, da sind auch Chancen.“
Tatsächlich gibt es viele Risiken. Die Digitalisierung bringt zwar unzählige Vorteile, schafft aber auch neue und wachsende Angriffsflächen. Die Täter bei Cyberangriffen reichen von amateurhaften „Script Kiddies“ bis hin zu hochprofessionellen – teils staatlich gelenkten – Akteuren. Viele Unternehmen werden zum Ziel, einfach weil sie ihre Systeme nicht rechtzeitig patchen. Für Schütz liegt die zentrale Herausforderung der Cybersicherheit darin, ein Gleichgewicht zwischen robuster Sicherheit und wirtschaftlicher Wettbewerbsfähigkeit zu finden. Regelmässige Software-Updates allein reichen nicht mehr aus. Erforderlich ist ein umfassendes Schwachstellenmanagement, das die proaktive und kontinuierliche Identifizierung verborgener Sicherheitslücken einschliesst. Schliesslich sind Schwachstellen der Nährboden für Cyberangriffe und müssen systematisch beseitigt werden.
Bug Bounty: Ein effektives und kosteneffizientes Sicherheitsinstrument
Als wesentlicher Bestandteil der nationalen Cybersicherheitsstrategie sind Bug-Bounty-Programme fest im Sicherheitsgefüge der Schweiz verankert. Florian Schütz sieht sie als unverzichtbares Werkzeug im Instrumentenkasten der Cybersicherheit. „Es gibt in der Security-Community oft eine sehr emotionale Debatte: Welche Testmethode ist besser – Penetrationstests oder Bug Bounty?“ Für Schütz ist das die falsche Frage. „In der Wirtschaft zählt das Kosten-Nutzen-Verhältnis. Die Frage lautet: Lohnt es sich? Wenn es einen Mehrwert bringt, mache ich es. Wenn nicht, dann nicht.“
Für Schütz ist die ökonomische Perspektive entscheidend: Ein Unternehmen muss seine Ressourcen optimieren, und ein Bundesamt muss verantwortungsvoll mit Steuergeldern umgehen. „Bug Bounty ist eine kontinuierliche und kreative Testmethode. Eine Vielzahl von Testern mit unterschiedlichen Fähigkeiten untersucht die Systeme breit und fortlaufend auf Schwachstellen.“ Genau diese Kontinuität und die breite Abdeckung der Angriffsflächen machen Bug-Bounty so attraktiv. Zudem werden nur validierte Schwachstellen finanziell belohnt. Schütz resümiert: „Aus ökonomischer Sicht ist Bug-Bounty etwas, das man relativ kostengünstig umsetzen kann.“ Er sieht Bug-Bounty als effizientes und kosteneffizientes Modell, um eine Grundsicherheit zu etablieren, indem der Fokus auf öffentlich zugängliche und exponierte Angriffsflächen gelegt wird. Seine Empfehlung: „Ich würde mit einem automatisierten Scanner anfangen – das ist am günstigsten. Dann folgt schnell Bug-Bounty, da das Kosten-Nutzen-Verhältnis sehr günstig ist. Penetrationstests, Red Teaming und Fuzzing sind wichtige ergänzende Massnahmen, die gezielt und bei Bedarf eingesetzt werden können.“
Bug-Bounty-Programm für den Bund seit 2021
Die Schweizer Bundesverwaltung betreibt seit 2021 ein Bug-Bounty-Programm. Die Einführung war ein wichtiger Schritt für die Bundesverwaltung – wenn auch nicht ohne Herausforderungen. „Das Programm wurde vom Parlament initiiert, obwohl wir es selbst bereits in Erwägung gezogen hatten“, erinnert sich Schütz. Eine zentrale Bedingung war, dass alle Daten in der Schweiz bleiben mussten. „Ich wollte nicht, dass Informationen über Schwachstellen auf Servern im Ausland landen. Das hat den Markt sehr schnell eingeschränkt“, erklärt er.
Die Bundesverwaltung entschied sich letztlich für SignalFisher als Partner für die Umsetzung des Programms. Eines der Hauptkriterien für die Auswahl war, dass die Plattform vollständig innerhalb der Schweiz betrieben wird.
Seit dem Start im Jahr 2022 hat sich das Programm als wirksames Instrument für die Bundesverwaltung erwiesen. Bis März 2025 wurden rund 396 000 CHF an Prämien ausgezahlt – eine Investition, die sich angesichts der Sicherheitsgewinne absolut gelohnt hat. Insgesamt wurden durch das Programm 437 gültige Schwachstellen identifiziert, von denen 71 als „kritisch“ und 76 als „hoch“ eingestuft wurden.
Für Schütz geht der Wert von Bug-Bounty-Programmen weit über die Anzahl der entdeckten Schwachstellen hinaus. Die Programme liefern wertvolle Einblicke in die Sicherheitslage, helfen bei der Validierung der übergeordneten IT-Sicherheitsstrategie und stärken die Reaktionsfähigkeit der Organisation durch praxisnahes Feedback.
Ethische Hacker: Vertrauenswürdige Partner, kein Sicherheitsrisiko
Als die Schweizer Bundesverwaltung ihr Bug-Bounty-Programm startete, kamen erste Bedenken auf – insbesondere die Sorge, dass ethische Hacker entdeckte Schwachstellen auf dem Schwarzmarkt verkaufen könnten. Doch Florian Schütz, der Schweizer Delegierte für Cybersicherheit, sieht das pragmatisch: Erstens ermöglichen ordnungsgemässe Know-Your-Customer-Verfahren (KYC) den Behörden, die Teilnehmer durch die Anforderung von Dokumenten wie Passdaten und Strafregisterauszügen zu verifizieren. „Ich glaube, das Risiko, dass sich ein ethischer Hacker falsch verhält, ist extrem gering“, sagt Schütz. Wer an einem Bug-Bounty-Programm teilnimmt, trifft eine bewusste Entscheidung und hinterlässt einen digitalen Fussabdruck. Personen mit kriminellen Absichten hingegen bevorzugen Anonymität und werden sich kaum an solch transparenten Programmen beteiligen.
Laut Schütz entsteht Vertrauen durch klare vertragliche Vereinbarungen, wirtschaftliche Anreize und eine respektvolle Kommunikation. Eine langfristige Zusammenarbeit ist dabei besonders wichtig: „Wenn man lernt, respektvoll mit diesen Leuten umzugehen, funktioniert alles bestens.“
Cyber-Resilienz durch ständige Konfrontation mit realen Schwachstellen
Bug-Bounty-Programme sind in den Augen von Schütz essenziell für den Aufbau von Cyberresilienz. Doch was bedeutet Resilienz in diesem Kontext? „Resilienz bedeutet nicht absolute Sicherheit“, erklärt er. Vielmehr ist es die Fähigkeit, effektiv auf Cybervorfälle zu reagieren und Systeme schnell wiederherzustellen. Nicht jeder Vorfall ist gleich schwerwiegend – eine vorübergehend nicht erreichbare Website kann zwar für negative Schlagzeilen sorgen, doch der Ausfall eines Identitäts- und Zugriffsmanagementsystems kann schwerwiegende Folgen haben.
Bug-Bounty-Programme unterstützen die Resilienz, indem sie kontinuierlich Schwachstellen aufdecken. Dieser ständige Fluss an Erkenntnissen zwingt Organisationen dazu, effiziente Prozesse für die Triage und Behebung von Problemen aufzubauen. Wenn eine echte Krise eintritt, sind diese Prozesse bereits etabliert und gut eingespielt. „Resilienz lässt sich nicht allein durch theoretische Übungen entwickeln“, sagt Schütz. „Man braucht die tägliche Konfrontation mit realen Bedrohungen.“
Er warnt zudem vor einem häufigen Fehler: IT-Ausfälle und Sicherheitsvorfälle in getrennten Workflows zu behandeln. „Das ergibt keinen Sinn!“ Stattdessen plädiert Schütz für einen einheitlichen Prozess, der es IT- und Sicherheitsteams ermöglicht, effektiver zusammenzuarbeiten und schneller auf Bedrohungen zu reagieren.
Künstliche Intelligenz (KI) und die Zukunft von Bug-Bounty-Programmen
Florian Schütz sieht in der künstlichen Intelligenz (KI) einen wesentlichen Faktor für die Weiterentwicklung von Bug-Bounty-Programmen. Während in den USA bereits mit KI zur automatisierten Schwachstellensuche experimentiert wird, rechnet Schütz nicht mit einer baldigen Ablösung menschlicher Hacker: „Ich glaube nicht, dass KI Bug-Bounty in naher Zukunft ersetzen wird“, erklärt er. „Aber ich glaube, dass sie zu einer neuen und spannenden Marktdynamik führen wird.“
Durch den Einsatz von maschinellem Lernen könnten grosse Teile des Prozesses zur Schwachstellensuche automatisiert werden, sodass sich menschliche Bug-Hunter auf komplexere Tests konzentrieren können. Laut Schütz könnte dies den Weg für neue Geschäftsmodelle ebnen. Die entscheidende Frage ist für ihn, wie KI-gestützte Lösungen in bestehende Bug-Bounty-Angebote integriert werden können. Dies könnte zu gestaffelten Servicemodellen mit unterschiedlichen Support-Levels führen. Besonders für kleinere Unternehmen könnten Plug-and-Play-Bug-Bounty-Lösungen zum Festpreis attraktiv sein, so Schütz.
Er sieht in dieser Entwicklung auch eine grosse Chance für Schweizer Anbieter: Unternehmen, denen es gelingt, Bug-Bounty und KI innovativ zu verknüpfen, könnten künftig international eine wichtige Rolle spielen. Entscheidend wird sein, ob es gelingt, den technologischen Fortschritt mit den geschäftlichen Anforderungen in Einklang zu bringen und gleichzeitig Vertrauen bei den Kunden aufzubauen. „Ich würde mich sehr freuen, wenn mehr erfolgreiche Schweizer Unternehmen Cybersicherheitsprodukte auf internationaler Ebene anbieten und unsere digitale Zukunft mitgestalten würden.“
Die Cybersecurity-Toolbox von Florian Schütz
- Automatisierte Scans als kosteneffiziente erste Massnahme
- Bug-Bounty-Programme für kontinuierliche Sicherheitstests der gesamten Angriffsfläche
- Pentests vor dem Go-Live oder bei Bedarf zur Erfüllung von Compliance-Anforderungen
- Red Teaming und Fuzzing für Tiefenanalysen in speziellen Fällen
Über Florian Schütz
Florian Schütz ist Direktor des Bundesamts für Cybersicherheit (BACS) und einer der führenden Cybersicherheitsexperten des Landes. Er ist verantwortlich für die koordinierte Umsetzung der nationalen Strategie zum Schutz der Schweiz vor Cyber-Risiken. Zuvor war er der erste Delegierte des Bundes für Cybersicherheit und massgeblich am Aufbau des Nationalen Zentrums für Cybersicherheit (NCSC) beteiligt, das 2024 in das Bundesamt für Cybersicherheit integriert wurde. Schütz studierte Informatik an der ETH Zürich und besitzt einen Master in Sicherheitspolitik und Krisenmanagement. Nach Stationen bei der RUAG Schweiz und Zalando SE ist er heute national und international tätig, unter anderem als Vorsitzender der OECD-Arbeitsgruppe für digitale Sicherheit.
Sehen Sie sich das Expertengespräch mit Florian Schütz und Sandro Nafzger an: