

 News
Expert-Talk mit Simon Reinhart und Lino Simoni: Die Zukunft des Berufs der ethischen Hacker in der Schweiz
8 Min. Lesezeit – Simon Reinhart verdient seinen Lebensunterhalt damit, Sicherheitslücken zu finden, bevor es andere tun. In diesem Gespräch erzählt er, wie er den Sprung in die Selbstständigkeit gewagt hat, warum Vertrauen für ethische Hacker entscheidend ist und welche Rolle SignalFisher auf seinem Weg gespielt hat.

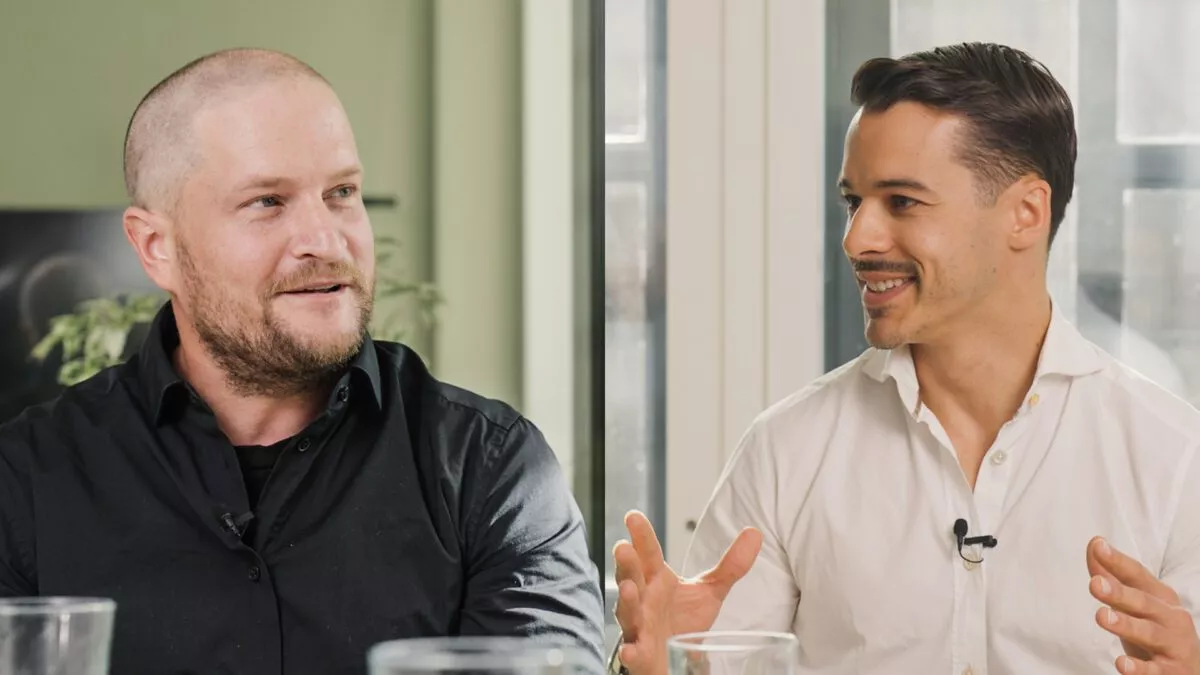
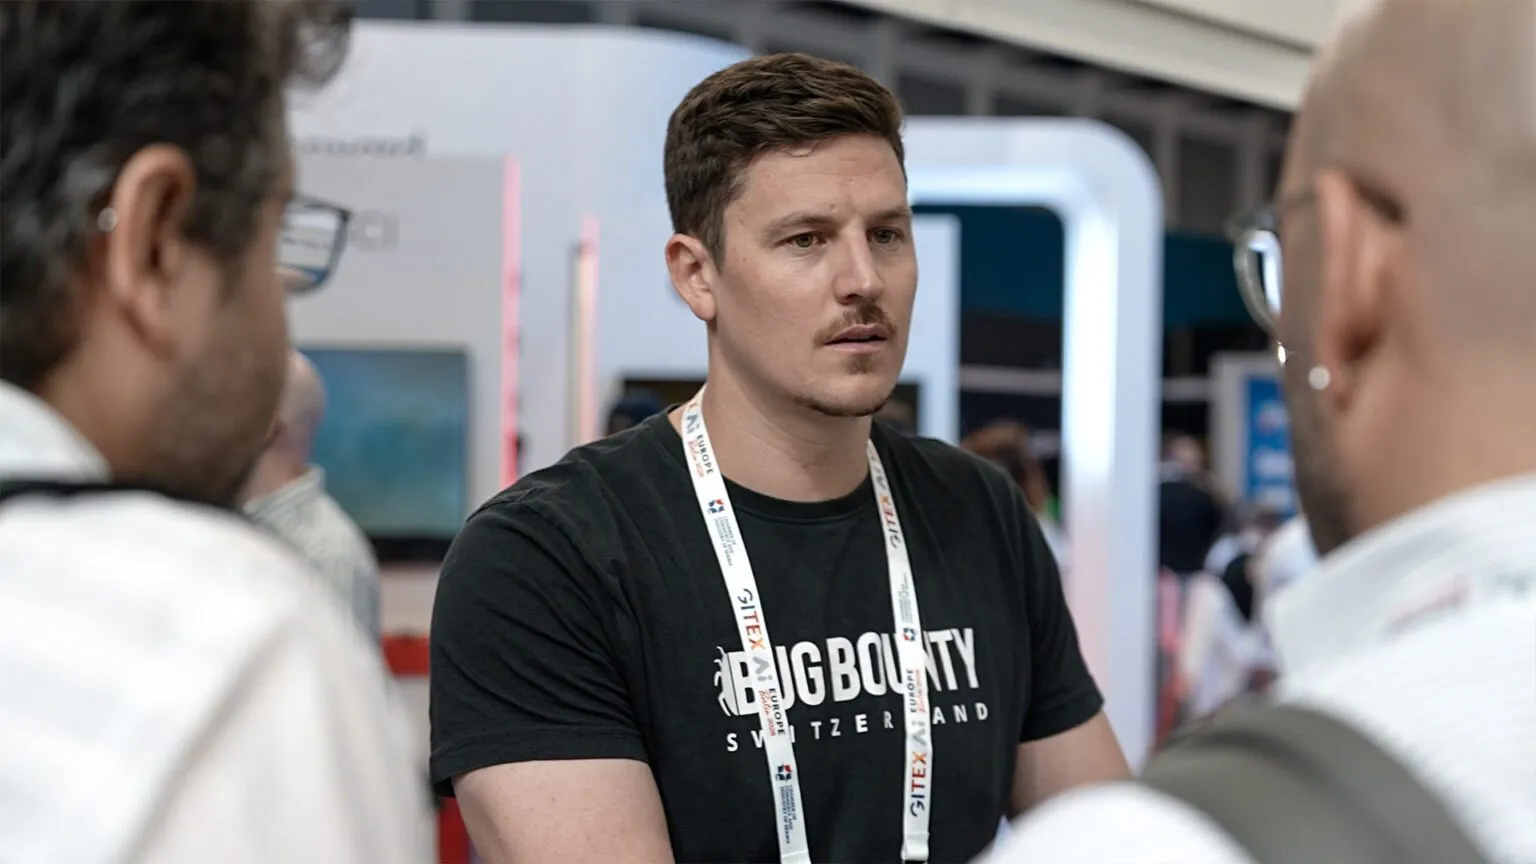
Simon Reinhart, ethischer Hacker, und Lino Simoni, Head of Customer Success bei SignalFisher, diskutieren in diesem inspirierenden Austausch:
- Warum Simon Reinhart vom Penetration Testing zum Ethical Hacking gewechselt ist
- Wie ethische Hacker ihren Lebensunterhalt bestreiten
- Wie SignalFisher vertrauensvolle und persönliche Beziehungen zu Hackern aufbaut
Simon Reinhart verdient seinen Lebensunterhalt damit, Sicherheitslücken zu finden, bevor es andere tun. Sein Weg zum Ethical Hacking begann nicht in einem dunklen Raum mit schwarzem Kapuzenpullover. Im Gegenteil: Ursprünglich im Bereich der technischen Hardware tätig, fand er schließlich den Weg in die IT-Sicherheit. Nach einem berufsbegleitenden Informatikstudium erhielt er ein Jobangebot als Softwareentwickler – was sich jedoch als etwas anderes herausstellte. „Das Unternehmen suchte eigentlich einen Pentesters“, erinnert sich Reinhart rückblickend (siehe Expert-Talk-Video unten).
Dort verfeinerte er sieben Jahre lang seine Fähigkeiten, bevor er im August 2024 den Schritt in die Selbstständigkeit wagte. Sein Interesse an der Softwareentwicklung half ihm dabei. „Das ist essenziell, wenn man als ethische Hacker erfolgreich sein will.“ Doch der Übergang geschah nicht über Nacht. Zuerst reduzierte er sein Arbeitspensum, um sich stärker auf Bug-Bounty-Programme zu konzentrieren. Erst als er merkte, dass er davon leben konnte, wagte er den Schritt in die volle Selbstständigkeit. „Als selbstständiger ethische Hacker hat man null finanzielle Sicherheit. Ein Monat kann extrem gut laufen, der nächste deutlich schlechter“, sagt Reinhart. Das sei der größte Unterschied zu einer Festanstellung: Man brauche eine hohe Frustrationstoleranz und die Fähigkeit, mit Schwankungen umzugehen.
Bug-Bounty bietet mehr Freiheit als Penetration Testing
Die Entscheidung, sich mit Ethical Hacking zu beschäftigen, wurde durch einen Zeitungsartikel über das Bug-Bounty-Programm der Bundesverwaltung ausgelöst, das im August 2022 in Zusammenarbeit mit SignalFisher gestartet wurde. „Ich habe den Artikel im Schwimmbad gelesen und fand den Ansatz des Bundes faszinierend“, sagt Reinhart. Er registrierte sich auf der SignalFisher-Plattform und meldete bald seine ersten Schwachstellen. Seine Arbeit war beeindruckend. „Wir waren sprachlos über die Anzahl der qualitativ hochwertigen Funde, die er von Anfang an eingereicht hat“, erinnert sich Lino Simoni, Head of Customer Success bei SignalFisher, im Gespräch mit Reinhart.
Obwohl er aus dem Bereich Penetration Testing kam, sieht Reinhart sowohl Ähnlichkeiten als auch Unterschiede zum Bounty Hunting. Während Penetration Testing normalerweise innerhalb eines definierten Rahmens stattfindet, heben Bug-Bounty-Programme die meisten Grenzen auf. „Bug-Bounty-Hunting beinhaltet meist einen Black-Box-Ansatz“, erklärt er. Das bedeutet, dass Hacker die interne Struktur des Systems nicht kennen – sie testen es von außen, genau wie ein echter Angreifer. Das ermöglicht mehr Kreativität und den Einsatz vielfältiger Testmethoden. Im Kern verfolgen jedoch beide Ansätze dasselbe Ziel: das Identifizieren von Schwachstellen. Genau wie beim kriminellen Hacking – mit dem entscheidenden Unterschied, dass „wir die Schwachstellen den Verantwortlichen oder der Plattform melden, anstatt sie selbst auszunutzen.“
Enttäuscht von den Prozessen anderer Plattformen
Ein weiterer Anreiz im Bug-Bounty-Bereich ist das internationale Hacker-Ranking. Wer viele hochwertige Schwachstellen findet, steigt im Ranking auf und gewinnt Anerkennung in der Community. „Das Ranking ist jedoch nicht meine Hauptmotivation. Was für mich am meisten zählt, ist, von den Bounties leben zu können“, sagt Reinhart. Ein weiterer Schlüssel zum Erfolg ist der ständige Austausch mit anderen Sicherheitsexperten. „Man lernt unglaublich viel durch Diskussionen mit anderen Hackern“, fügt er hinzu. Die Vernetzung innerhalb der Community hilft ihm, auf dem Laufenden zu bleiben und neue Angriffstechniken zu verstehen. Der Austausch von Erkenntnissen mit anderen Top-Hackern ist besonders wertvoll.
Allerdings fördern nicht alle Plattformen diese Art der Interaktion. Reinhart hat zuvor internationale Plattformen wie HackerOne ausprobiert, war von der Erfahrung jedoch enttäuscht. „Viele Programme sind frustrierend – sie brauchen ewig für eine Antwort oder tun gemeldete Schwachstellen als ‚nicht reproduzierbar‘ ab.“ Die Erfahrung war so entmutigend, dass er aufhörte, Schwachstellen auf diesen Plattformen zu melden. Die Zusammenarbeit mit SignalFisher hingegen sei nicht nur effizienter und transparenter, so Reinhart, sondern auch persönlicher. Die Kommunikation findet auf Augenhöhe statt, und darüber hinaus gibt es ein echtes Bestreben, die Menschen hinter der Plattform kennenzulernen. Diese persönliche Verbindung – wie sie zwischen Simon und Lino besteht – fördert das Vertrauen, erleichtert den Austausch und bietet tiefere Einblicke in die Denkweise von Hackern. Es ist ein Fundament, das für eine langfristige Zusammenarbeit und sinnvolle Verbesserungen der Sicherheit unerlässlich ist.
Vertrauen ist der Schlüssel im Bug-Bounty-Bereich
Heute ist Simon hauptberuflicher Bug-Bounty-Hunter – eine Entscheidung, die er nicht bereut. „Ich verdiene mehr als früher als Penetration Tester und genieße die Freiheit, selbst zu entscheiden, wann und wie ich arbeite.“ Seine Geschichte verdeutlicht, wie SignalFisher Unternehmen nicht nur vor Cyberrisiken schützt, sondern auch die berufliche Entwicklung fördert. „Ohne diese Plattform hätte ich den Schritt in die Selbstständigkeit vielleicht nie gewagt“, sagt Reinhart. Was den Unterschied macht, ist der persönliche Austausch mit dem Team und die Qualität der Programme: „Man kann anrufen oder eine E-Mail schreiben, bekommt eine Antwort und wird ernst genommen.“
Vertrauen spielt im Bug-Bounty-Umfeld eine zentrale Rolle. „Es ist einer der wichtigsten Werte in der Cybersicherheit“, sagt Lino Simoni von SignalFisher. Umso wichtiger ist eine offene und transparente Zusammenarbeit zwischen Hackern, Unternehmen und Bug-Bounty-Plattformen. Simon Reinhart stimmt dem zu: Es kommt darauf an, dass Schwachstellen ehrlich gemeldet und klar sowie verantwortungsbewusst kommuniziert werden.
Für Simon Reinhart steht fest: „Cybersicherheit wird immer wichtiger – und immer stärker nachgefragt.“ Einerseits wächst das Bewusstsein bei KMU, was den Bedarf an Analysen erhöht. Andererseits verschärfen sich die regulatorischen Anforderungen. So sind beispielsweise „Banken und Versicherungen dazu verpflichtet, ihre Systeme in regelmäßigen Abständen zu testen.“ Bug-Bounty-Programme sind eines der effektivsten Instrumente, um diese Anforderungen zu erfüllen.
Jetzt das Expertengespräch mit Simon Reinhart und Lino Simoni ansehen