

Im Auge des regulatorischen Sturms: SignalFisher auf der Gitex AI Europe 2026
5 Min. Lesezeit – Die Gitex AI Europe 2026 in Berlin hat eindrucksvoll gezeigt, wie eng künstliche Intelligenz, Cybersicherheit und neue EU-Regulierungen bereits miteinander verknüpft sind. Für SignalFisher war die Messe eine ideale Gelegenheit, sich mit Experten über die Zukunft von Sicherheitstests, Compliance und Cyber-Resilienz auszutauschen.
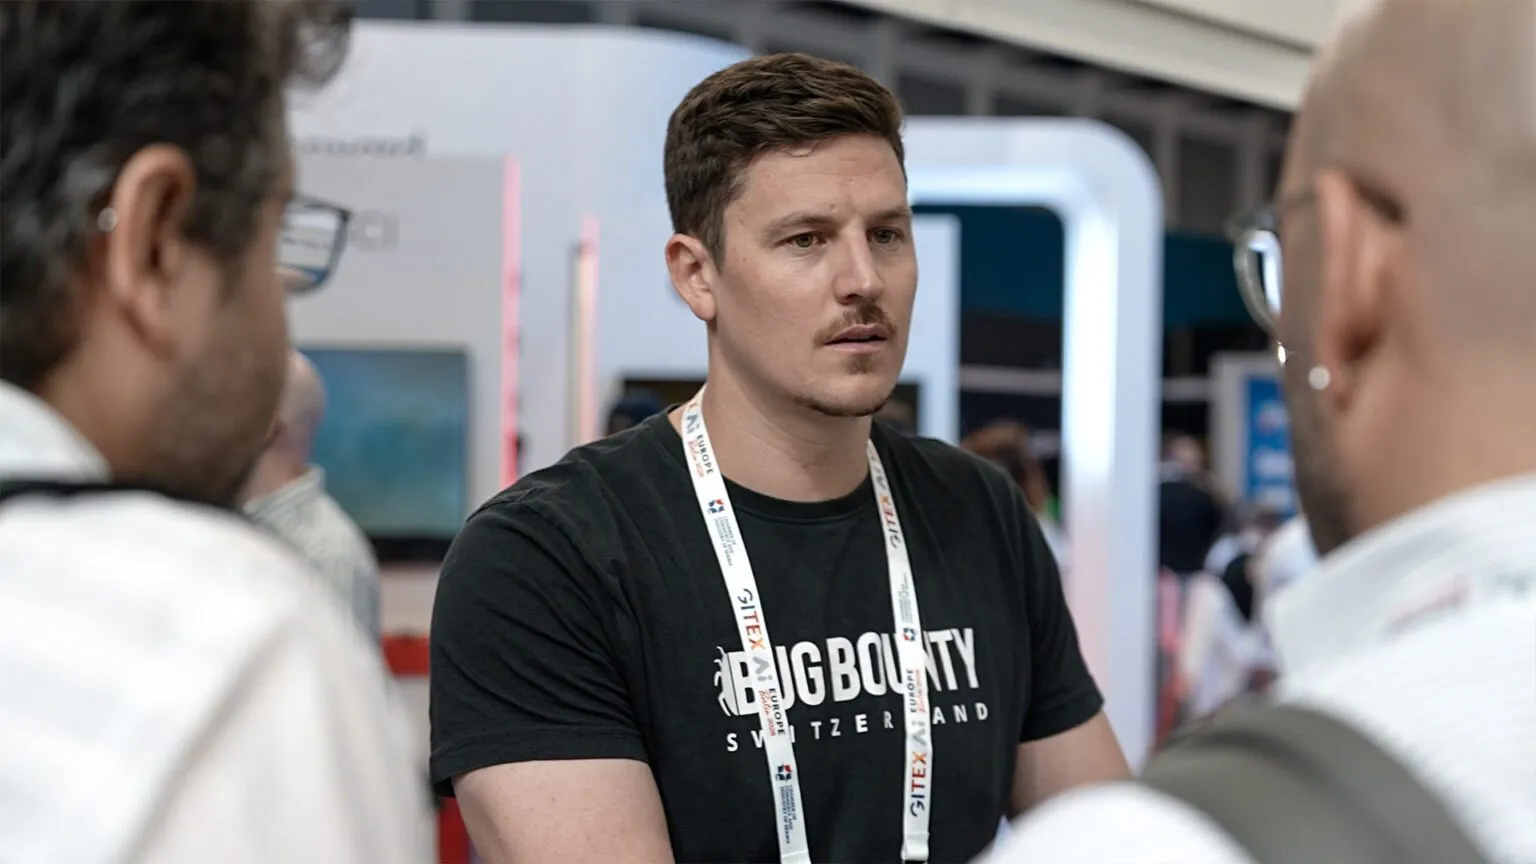
Vom 30. Juni bis zum 1. Juli Gitex AI Europe fand auf dem Berliner Messegelände statt – eine internationale Technologiemesse und Konferenz, die sich auf die Schnittstelle von künstlicher Intelligenz, Cybersicherheit und anderen Zukunftstechnologien konzentriert. Als Vorreiter bei KI-basierten Sicherheitstests durfte SignalFisher diese Gelegenheit zur Teilnahme natürlich nicht verpassen. Wir waren an beiden Tagen mit einem eigenen Stand vertreten, an dem wir viele spannende Begegnungen und inspirierende Gespräche mit Besuchern und Sicherheitsexperten führen konnten.
Ein Punkt auf der Agenda der Veranstaltung stach für uns besonders hervor: eine Podiumsdiskussion über die laufende Regulierung der IKT-Infrastruktur, -Dienste und -Lieferketten durch die Europäische Union. Auf dem Podium sassen Arno Spiegel, stellvertretender Leiter des Bereichs Cybersicherheit und Krisen-Datenzentrum im österreichischen Bundeskanzleramt, sowie Miguel Ángel Cañada vom spanischen Nationalen Cybersicherheitsinstitut INCIBE.
Echte Resilienzmassnahmen entlang der Lieferkette
Der Titel der Sitzung bezeichnete das laufende Jahr als „Europas Jahr der Compliance-Herausforderungen“, und es war auch von einem „EU-Regulierungssturm“ die Rede. Und das aus gutem Grund: Die „Netz- und Informationssicherheitsrichtlinie 2“ (NIS2), der „Digital Operational Resilience Act“ (DORA) und der „Cyber Resilience Act“ (CRA) werden viele Unternehmen in diesem Jahr mit Anforderungen an die IT-Sicherheit und Cyber-Resilienz beschäftigen.
Arno Spiegel wies jedoch in seinen Ausführungen darauf hin, dass unerwarteterweise auch sehr kleine Anbieter, wie etwa Softwarehersteller, unter den CRA fallen. „Es wird kleine Unternehmen mit nur zwei Mitarbeitern geben, die unter den CRA fallen. Weder sie noch wir wissen das, aber sie sind dennoch reguliert.“ Beide Diskussionsteilnehmer betonten zudem, dass der CRA mehr als nur ein Dokumentationsprozess ist; er erfordert echte Resilienzmassnahmen entlang der gesamten Lieferkette. Sie waren sich einig, dass es unwahrscheinlich ist, dass bis zur Frist im Jahr 2027 alle Unternehmen vollständig konform sein werden, was für einige Firmen zu einem echten Albtraum werden könnte.
Hochrisiko-Anbieter und Geopolitik
Die Regulierungswelle reisst nicht ab. Zu Beginn des Jahres hat die Europäische Kommission den Cybersecurity Act 2 (CSA2)vorgestellt – ein weiteres Regelwerk, das bei Verabschiedung mittelfristig erhebliche Auswirkungen auf Organisationen und Unternehmen haben wird. Der CSA2 konzentriert sich auf die Sicherheit von IKT-Lieferketten und zielt darauf ab, einen verbindlichen Rahmen für die Einstufung von „Hochrisiko-Anbietern“ zu schaffen.
Die neue Verordnung verleiht Compliance-Anforderungen eine deutliche geopolitische Dimension. Gleichzeitig wird die Geschäftsführung stärker in die Pflicht genommen. Dem Entwurf zufolge könnten Verstösse gegen diese Regeln Bussgelder von bis zu sieben Prozent des weltweiten Jahresumsatzes eines Unternehmens nach sich ziehen.
Es ist kein Wunder, dass Unternehmen nach kosteneffizienten Wegen suchen, um diese Regulierungswelle zu bewältigen. Sie stehen jedoch vor einem strukturellen Problem. Die beiden Diskussionsteilnehmer nannten den europaweiten Mangel an Prüfungsexperten für Sicherheitstests als grösstes Hindernis. Die Vorschriften sind zwar vorhanden, aber es fehlt an Personal, um sie zu überprüfen und umzusetzen.
Cyber-Resilienz durch KI-gestützte Sicherheitstests
Bei SignalFisher sehen wir darin eine Chance. Wir sind überzeugt, dass unsere skalierbaren, KI-basierten Sicherheitstests Organisationen wertvoll dabei unterstützen können, diese Vorschriften umzusetzen und ihre Cyber-Resilienz zu stärken.
Aftermovie: