

 News
Intelligentes Security-Testing auf der GISEC Global 2026: Von Continuous Testing zum Vertrauen auf VR-Ebene
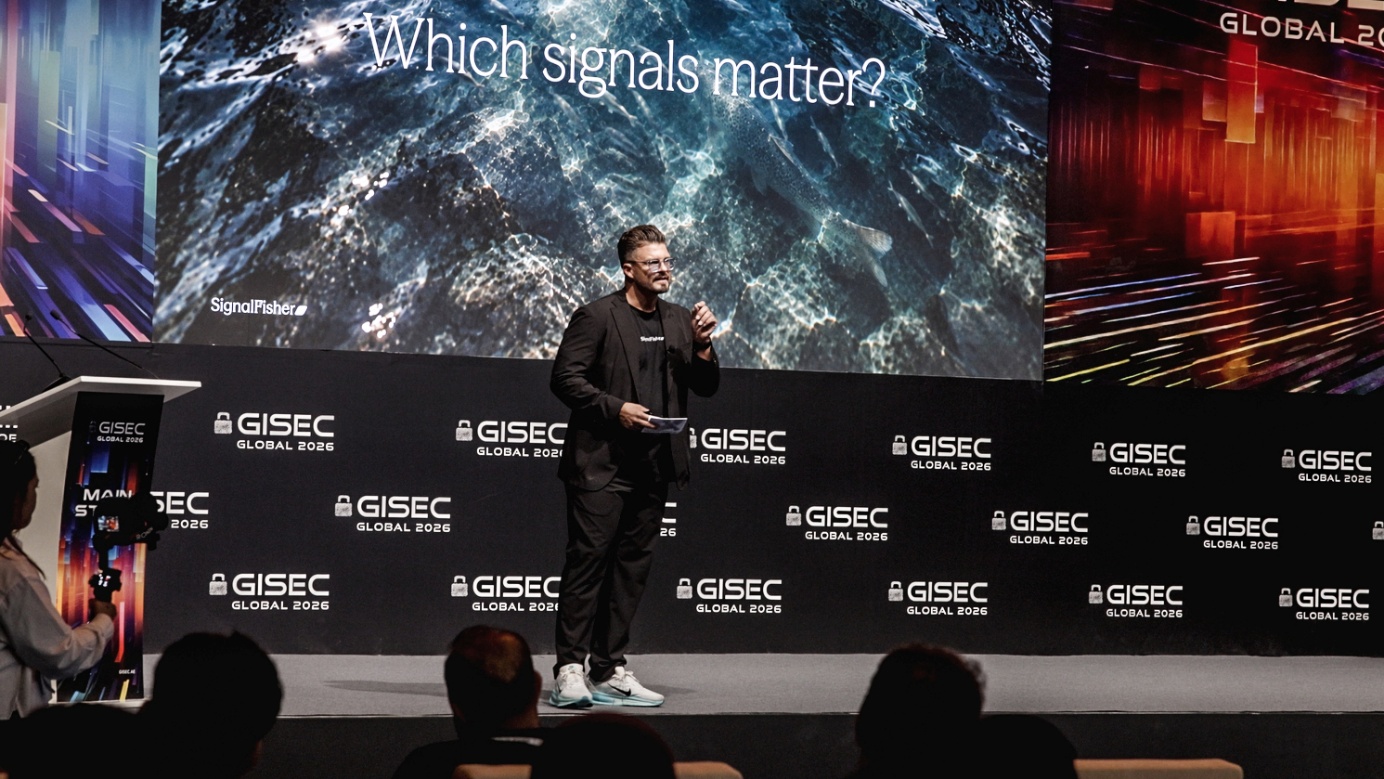
4 min. Lesezeit – Cybersecurity ist längst Chefsache: Es geht um Resilienz, Vertrauen und regulatorische Bereitschaft. An der GISEC Global 2026 zeigte Sandro Nafzger, warum Unternehmen von periodischen Sicherheitstests zu intelligenter, kontinuierlicher Abdeckung wechseln müssen – und so aus der Flut von Findings strategische Klarheit gewinnen. SignalFisher nennt das «Sicherheit durch Abdeckung».
Auf einen Blick
Für C-Level-Entscheider ist Cybersecurity längst nicht mehr nur eine technische Kontrollfunktion. Sie ist eine Frage von Resilienz, Vertrauen, regulatorischer Bereitschaft und Business-Continuity auf Board-Ebene. Die Keynote von Sandro Nafzger an der GISEC Global 2026 griff genau diesen Wandel auf: Unternehmen müssen sich von punktuellen Sicherheitsassessments hin zu einer intelligenten, kontinuierlichen Testing-Fähigkeit entwickeln, die der Geschwindigkeit heutiger digitaler Risiken gerecht wird.
Die zentrale Herausforderung für Führungsteams ist nicht der Mangel an Security-Daten. Viele Organisationen erzeugen bereits grosse Mengen an Findings, Alerts und Reports. Entscheidend ist, diese Informationen in strategische Klarheit zu übersetzen: Welche Signale sind relevant, wie beeinflussen sie die geschäftliche Exponierung und wo muss die Organisation zuerst handeln?
Das SignalFisher-Narrativ «Sicherheit durch Abdeckung» adressiert genau diesen Bedarf. Abdeckung bedeutet nicht nur den Nachweis, dass Systeme getestet wurden. Es bedeutet ein verlässliches, aktuelles und vertrauenswürdiges Verständnis der geschäftsrelevanten Exponierung im gesamten Unternehmen und die Fähigkeit, fokussiert und sicher darauf zu reagieren.
Für CEOs, CISOs, CIOs, Risk-Leaders und Boards schafft intelligentes Security-Testing messbaren strategischen Mehrwert: stärkere Governance, höhere Resilienz, klarere Priorisierung und mehr Vertrauen bei Stakeholdern. Es ermöglicht Unternehmen den Übergang von statischen Momentaufnahmen zu lebendiger Coverage: einem Security-Testing-Programm, das kontinuierlich lernt, relevant und aktuell bleibt und Vertrauen schafft.
GISEC Global 2026 Keynote: Warum Security-Testing strategischen Kontext braucht
An der GISEC Global 2026 in Dubai wurde eine Botschaft für Entscheidungsträger besonders deutlich: Security-Testing darf nicht länger als periodische technische Übung verstanden werden. In einem Geschäftsumfeld, das von schneller digitaler Transformation, KI-gestützten Angreifern, wachsenden Angriffsflächen und steigenden regulatorischen Anforderungen geprägt ist, brauchen Organisationen ein Testing-Modell, das kontinuierlich, kontextbezogen und entscheidungsorientiert ist.
Dies war die zentrale Botschaft von Sandro Nafzgers Keynote. Sein Argument war nicht einfach, dass Unternehmen häufiger testen sollten. Vielmehr muss Security-Testing intelligenter werden: Es muss die richtigen Signale erfassen, sie im geschäftlichen Kontext interpretieren und zeitnahe Entscheidungen auf operativer wie auch auf Executive-Ebene unterstützen.
Warum punktuelles Security-Testing nicht mehr genügend Sicherheit bietet
Um die Grenzen isolierter Assessments zu verdeutlichen, nutzte Sandro die Geschichte von Rotkäppchen. Wenn wir nur ausgewählte Momente betrachten, der Weg beginnt, das Ziel wird erreicht und alles scheint normal, kann das Bild beruhigend wirken. Jede Momentaufnahme kann korrekt sein und dennoch das vollständige Risikoszenario verfehlen.
Das entscheidende Signal erscheint zwischen diesen Momenten: eine Veränderung des Kontexts, eine neue Exponierung oder ein Angreifer, der relevante Informationen gewinnt. Für moderne Unternehmen liegt genau hier die Schwäche punktueller Tests. Ein Test kann zum Zeitpunkt der Durchführung korrekt sein und dennoch schnell veralten, sobald sich Systeme, Integrationen, Lieferanten, Cloud-Umgebungen oder Bedrohungslagen verändern.
Kontinuierliches Security-Testing braucht Intelligenz, nicht nur Frequenz
Häufigeres Testen ist notwendig, aber Frequenz allein führt nicht automatisch zu besseren Security-Ergebnissen. Mehr Scans, mehr Findings und mehr Dashboards können die Komplexität sogar erhöhen, wenn sie nicht mit Kontext, Verantwortlichkeit und geschäftlichen Prioritäten verbunden sind.
Für Executives und Security-Leader liegt der Wert in umsetzbare Ergebnisse. Ein modernes Security-Testing-Modell muss erkennen, welche Risiken wesentlich sind, welche Massnahmen Exponierung reduzieren und wo Ressourcen zuerst eingesetzt werden sollten. Das Ziel ist nicht ein höheres Volumen an Findings. Das Ziel sind bessere Entscheidungen.
Vom Penetration-Testing zum Managed-Security-Testing-Program
Traditionelles Penetration-Testing bleibt wichtig, weil es den gesamten Prozess abdeckt: Kontext verstehen, Scope definieren, den Test durchführen, Ergebnisse validieren, Findings interpretieren und die Gegenmassnahmen unterstützen. In vielen Organisationen dauert dieser Prozess jedoch Wochen, während sich moderne Angriffsflächen innerhalb von Stunden verändern können.
Automatisierte Tools können Teile dieses Prozesses beschleunigen, adressieren aber häufig nur den eigentlichen Testschritt. Die wichtigsten Engpässe liegen oft vor und nach dem Test: Festlegung des Umfangs, Priorisierung, Interpretation, Stakeholder-Kommunikation und Mobilisierung über technische, Risiko- und Führungsteams hinweg.
Der Ansatz von SignalFisher ist darauf ausgelegt, diese Lücke zu schliessen, indem Security-Testing durchgehend orchestriert wird: vom Scope über den Test bis zur Interpretation. Das Ergebnis ist eine Always-on-Fähigkeit, die sich an Veränderungen anpasst, Governance unterstützt und Organisationen eine verlässliche Sicht auf ihre Exponierung über die Zeit gibt.
Sicherheit durch Abdeckung: Security-Testing als Geschäftsabsicherung
Das ist die Grundlage des Slogans von SignalFisher: Sicherheit durch Abdeckung. Abdeckung bedeutet nicht nur, dass Systeme getestet wurden. Sie bedeutet, dass die Organisation kontinuierlich versteht, was Aufmerksamkeit erfordert, warum es relevant ist und wie es mit Business-Risk, operativer Resilienz und regulatorischen Erwartungen zusammenhängt.
Für C-Level-Stakeholder ist diese Unterscheidung entscheidend. Security-Testing sollte nicht nur technische Findings für Spezialisten liefern. Es sollte klare Evidenz schaffen, dass Risiken verstanden, getestet, priorisiert und reduziert werden, und zwar auf eine Weise, die die übergeordneten Geschäftsziele unterstützt.
Ein Security-Testing-Programm, das kontinuierlich lernt, muss relevant, aktuell und vertrauenswürdig sein. Relevant, weil Testing im Geschäfts-, Technologie- und Compliance-Kontext verankert sein muss. Aktuell, weil sich Exponierung laufend verändert. Vertrauenswürdig, weil strategische Entscheidungen die richtige Kombination aus intelligenter Automatisierung, Expertenvalidierung und menschlicher Verantwortung erfordern.
Die Security-Signale erkennen, die wirklich zählen
Die Jagdmethode des Eisvogels (auf englisch: Kingfisher) steht sinnbildlich für diesen strategischen Wandel. Ein Eisvogel reagiert nicht auf jede Bewegung. Er beobachtet, filtert, wartet auf das relevante Signal und handelt präzise. Intelligentes Security-Testing folgt demselben Prinzip: Es hilft Organisationen, Rauschen von Priorität zu trennen und Ressourcen dort einzusetzen, wo sie den grössten Effekt erzielen.
Genau diesen Übergang müssen Unternehmen schaffen: von statischen Momentaufnahmen zu lebendiger Coverage, von isolierten Findings zu vernetzter Information und von Testing als periodischem Projekt zu Testing als kontinuierlicher Governance-Fähigkeit.
Cyberresilienz in der Golfregion: Ein strategisches Signal von der GISEC
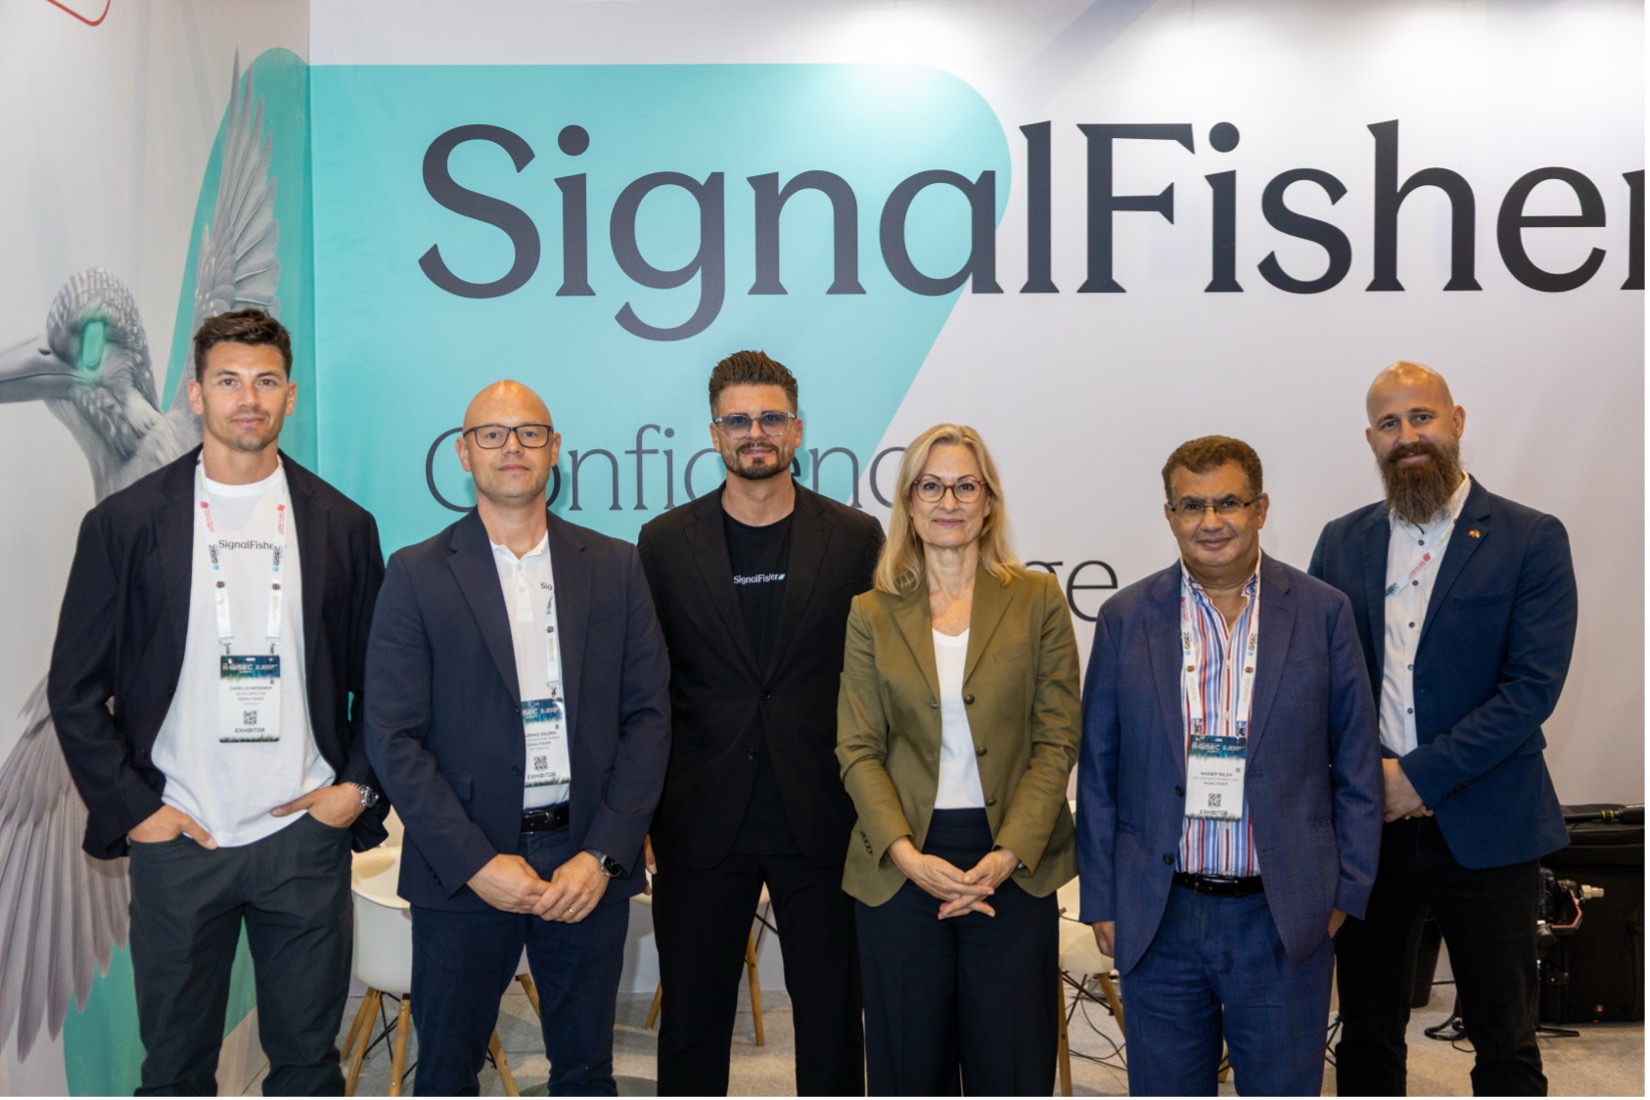
Die GISEC Global brachte Cybersecurity-Leader, Innovatoren und Entscheidungsträger aus der Golfregion und darüber hinaus zusammen. Für SignalFisher war das Event eine Gelegenheit, zu einer strategischen Diskussion darüber beizutragen, wie Unternehmen ihre Cyberresilienz in schnelllebigen, stark vernetzten digitalen Wirtschaften stärken können.
Sandros Keynote spiegelte diesen Anspruch wider: in der Schweiz gemachtes intelligentes Security-Testing zu Organisationen zu bringen, die stärkere, schnellere und anpassungsfähigere Wege brauchen, um Sicherheitsabdeckung nachzuweisen. Vertrauen entsteht nicht durch die Annahme, dass Kontrollen ausreichend sind. Vertrauen entsteht dadurch, zu wissen, wo man hinschauen muss, zu verstehen, was relevant ist, und auf das richtige Signal zu reagieren.
Sicherheit durch Abdeckung.
Ein Security-Testing-Programm, das kontinuierlich lernt. Relevant, aktuell und vertrauenswürdig.