

 News
Die Bug-Bounty-Branche hat gerade ihr Kernproblem eingestanden. Wir haben es bereits gelöst.
6 Min. Lesezeit - Die Bug-Bounty-Branche ist damit beschäftigt, bessere Filter zu bauen. Wir haben das Enterprise-Betriebssystem für Sicherheitstests in der Welt der autonomen Agenten entwickelt.
Eine Welle des Rückzugs offenbart die Risse im Modell
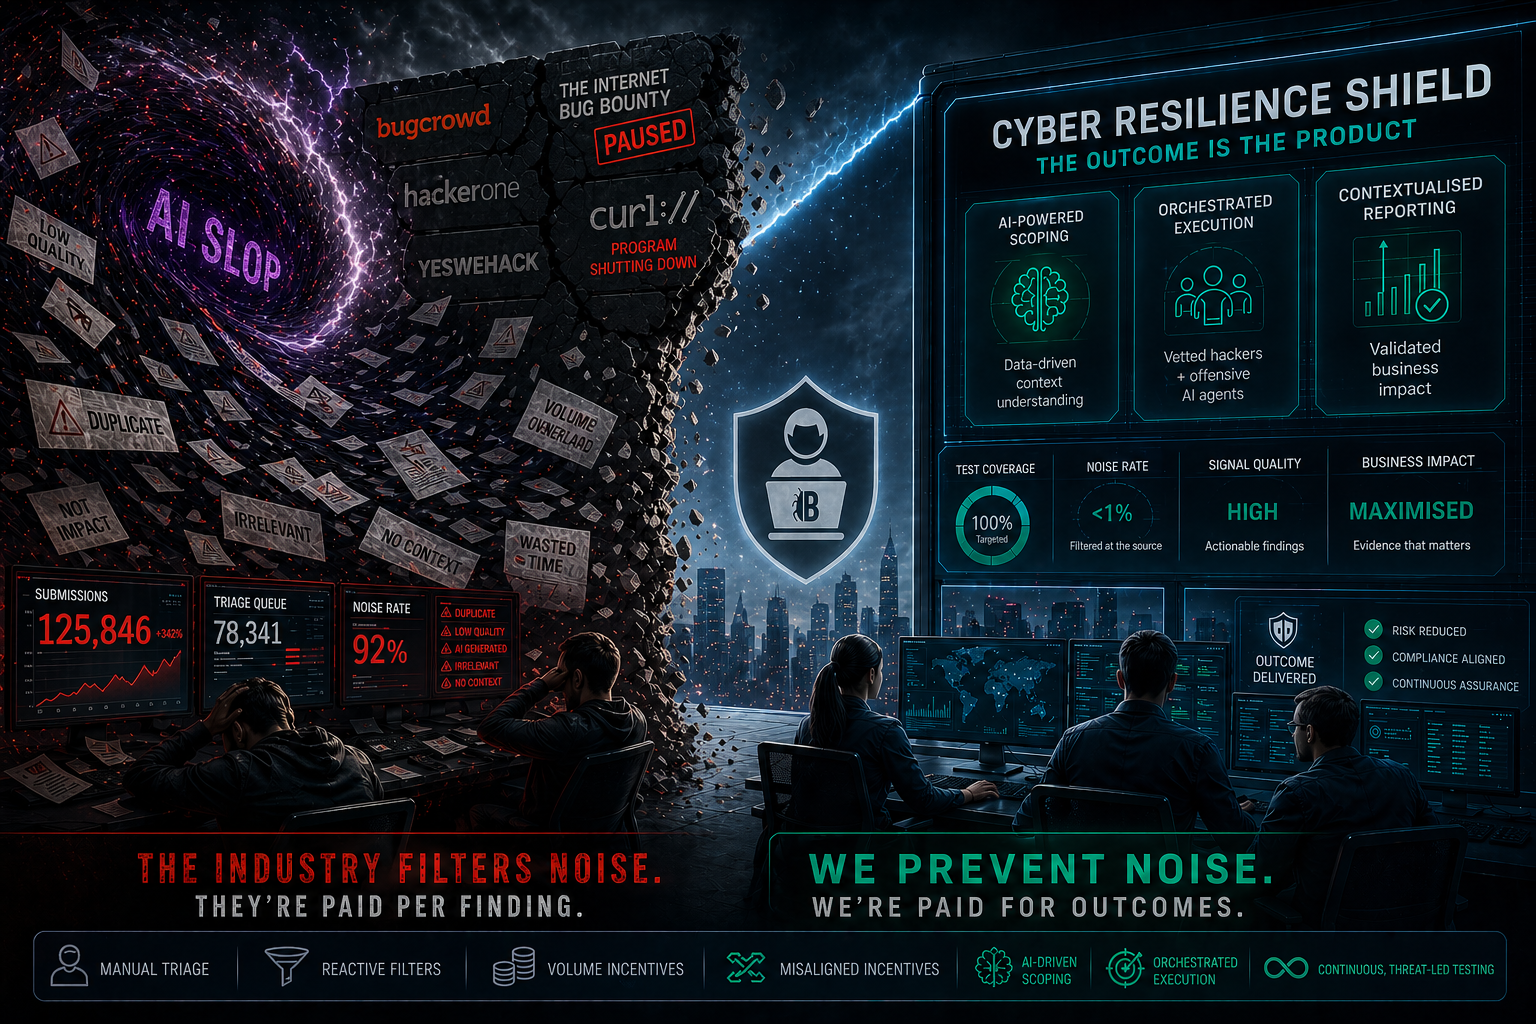
Innerhalb weniger Monate ist die Welt der Bug-Bounty-Programme unter ihrem eigenen Gewicht ins Wanken geraten. curl, eines der angesehensten Open-Source-Projekte weltweit, stellt sein Programm ein. Das Internet Bug Bounty hat die Annahme neuer Meldungen pausiert. HackerOne, Bugcrowd und YesWeHack haben zunehmend aggressive KI-gestützte Triage-Ebenen, Reputationsstrafen und Filter gegen „KI-Müll“ eingeführt – alles mit dem Ziel, denselben Feind zu bekämpfen: das Rauschen.
Rauschen ist das Hauptproblem – minderwertige, KI-generierte Einreichungen überfluten die echten Erkenntnisse. Doch das schiere Volumen steht dem in nichts nach. Selbst wenn jeder Bericht valide wäre, ist ein unkontrollierter Eingang mehr, als jedes Programm bewältigen kann. Wer den Input nicht kontrolliert, wird von der Menge erdrückt. Was einst ein cleverer Marktplatz für Talente war, ist zu einer Poststelle geworden, mit der die Programme nicht mehr Schritt halten können.
Das traditionelle Modell betrachtet Rauschen als etwas, das gefiltert, nicht verhindert werden muss
Jede Reaktion der etablierten Anbieter folgt demselben Muster: bessere Triage, intelligentere Filter, strengere Reputationssysteme – mehr Menschen oder KI am Ende der Pipeline, die versuchen, im Nachhinein Spreu von Weizen zu trennen. Dies ist das logische Ende eines manuellen, marktplatzorientierten Ansatzes. Plattformen verkaufen den Zugang zu einer Crowd, die Crowd produziert Einreichungen, und der Kunde sortiert die Ergebnisse. Die Architektur hat kein Konzept für Kontext, kein Gedächtnis darüber, was bereits getestet wurde, und kein Verständnis dafür, was ein bestimmter Kunde wissen muss. Rauschen wird systembedingt erzeugt und nachträglich gefiltert – und selbst wenn das Filtern funktioniert, bleibt das Volumenproblem bestehen.
Darunter liegt ein tieferliegendes Problem: Das kommerzielle Modell belohnt Volumen. Wenn die Preisgestaltung an die Anzahl der gemeldeten oder vergüteten Schwachstellen gekoppelt ist, laufen die Anreize der Plattform den Interessen des Kunden zuwider. Mehr Funde bedeuten mehr Umsatz, unabhängig davon, ob diese Funde für das Unternehmen einen Mehrwert bieten. Das System ist darauf ausgelegt, mehr Berichte zu produzieren, nicht bessere Sicherheit. Das funktionierte – wenn auch nur knapp –, bis generative KI die Kosten für die Erstellung eines plausibel aussehenden Berichts eliminierte. Jetzt bricht das Modell in Echtzeit zusammen.
Unser Ansatz setzt einen Schritt früher an
Der Cyber Resilience Shield wurde nicht als Marktplatz mit aufgesetzten Filtern konzipiert. Es wurde rund um die gesamte Aufgabe eines Sicherheitstestprogramms entwickelt – Scoping, Ausführung, Reporting – und auf der Erkenntnis, dass Rauschen und Volumen weit vor der Triage-Phase Probleme des Scopings sind.
Das Scoping ist datengesteuert und KI-basiert: Ein strukturierter Korpus aus realen Testergebnissen, kombiniert mit mandantenspezifischem Gedächtnis und KI-gestütztem Matching, zeigt der Plattform, was bereits getestet wurde, was im jeweiligen geschäftlichen und regulatorischen Kontext wichtig ist und worauf sich der nächste Test konzentrieren sollte. Die Ausführung wird orchestriert, statt sie in eine anonyme Crowd zu verlagern: Geprüfte ethische Hacker und offensive KI-Agenten werden gezielt auf spezifische Testanforderungen abgestimmt. Das Reporting wird kontextualisiert und am geschäftlichen Nutzen validiert, anstatt als rohe Warteschlange übergeben zu werden.
Die Konsequenz ist struktureller Natur. Wenn man präzise scoped, gezielt beauftragt und kontextbezogen validiert, kontrolliert man sowohl die Qualität als auch die Quantität der Ergebnisse – man erzeugt kein Rauschen, das später gefiltert werden muss, und kein Volumen, das die Gegenseite nicht bewältigen kann. Man erhält Funde, die bereits eine Bedeutung haben, und zwar in einem Umfang, auf den das Unternehmen reagieren kann. Und da wir das Ergebnis – die Abdeckung der Sicherheitstests – verkaufen und nicht die Anzahl der Schwachstellen, sitzen wir mit dem Kunden im selben Boot.
Zwei unterschiedliche Ansätze zur Wertschöpfung
Die Branche zeigt nun, auf welche Strategie die einzelnen Akteure setzen. Plattformen, die ihre Filter verschärfen, wetten darauf, dass das Marktplatzmodell durch intelligentere Zugangskontrollen in Kombination mit Anreizstrukturen, die auf Volumen basieren, gerettet werden kann. Wir hingegen setzen darauf, dass das Modell selbst das Problem ist: Da offensive KI immer kostengünstiger wird, wird jeder Ansatz, der Rauschen erzeugt und dieses nachgelagert filtert – während er pro Fund bezahlt wird –, gegenüber einem Modell verlieren, das Rauschen bereits im Vorfeld unterdrückt und nach Ergebnissen vergütet wird.
Genau deshalb ist KI für uns Rückenwind und keine Bedrohung. Bessere Modelle machen die Eingrenzung intelligenter, das Matching präziser und die Validierung strenger. Dieselben Kräfte, die herkömmliche Bug-Bounty-Programme mit minderwertigen Einreichungen fluten, stärken eine durchgängige, datengesteuerte Plattform.
Warum das jetzt wichtig ist
Die Regulierung bewegt sich in dieselbe Richtung. DORA, NIS2, FINMA und der Cyber Resilience Act drängen Unternehmen weg von punktuellen Tests hin zu kontinuierlichen, bedrohungsorientierten und nachweisbasierten Sicherheitstests. Vorstände benötigen Transparenz und Klarheit in ihrem Kontext, nicht überfüllte Posteingänge mit technischen Meldungen. Der Rückzug von offenen Bounty-Programmen signalisiert, dass das alte Format diesen Anforderungen nicht mehr gerecht wird – und dass der Markt bereit ist für einen Ansatz, der Ergebnisse liefert, statt nur die Werkzeuge zur Jagd darauf bereitzustellen.
Die Bug-Bounty-Branche ist damit beschäftigt, bessere Filter zu bauen. Wir haben das Enterprise-Betriebssystem für Sicherheitstests in der Welt der autonomen Agenten entwickelt.
Über Florian Badertscher
Florian Badertscher, Mitgründer und COO von SignalFisher, zählt mit über 20 Jahren Berufserfahrung zu den führenden Cybersecurity-Experten der Schweiz. Im Jahr 2015 initiierte er das erste landesweite Bug-Bounty-Programm für die gesamte Swisscom-Gruppe, das er bis 2021 leitete. Das Programm umfasste auch Systeme in hochregulierten Branchen wie Telekommunikation und Finanzen.
Badertscher ist tief in der Security-Community verwurzelt und ein gefragter Redner auf Branchenveranstaltungen. Er ist Mitglied des Expertenbeirats des Bundesrates für digitale Identität. Nach früheren Stationen bei Compass Security und Swisscom bringt er umfassende Expertise in den Bereichen Cyber Defense, Incident Response und Penetration Testing mit. Er besitzt einen Executive MBA in Innovationsmanagement, einen Bachelor in IT-Security und ist zertifizierter OSSTMM Security Tester.