


Schwachstelle des Monats: März ‘23
5 Min. Lesezeit – Willkommen zurück zu unserer Blogserie. Diesen Monat mit: Der stille Saboteur – Zugangsdaten im Klartext auf Webseiten.
Der stille Saboteur: Anmeldedaten im Klartext auf Webseiten
Willkommen zurück zu unserer Blogserie: Schwachstelle des Monats! Mit dieser Reihe möchten wir Ihnen Einblicke in unsere tägliche Arbeit und die unserer Hacker geben und über Sicherheitslücken sprechen. Wir hoffen, so wichtiges Sicherheitswissen über spezifische Schwachstellen, deren Auffindung und die dabei verwendeten Techniken zu verbreiten und das Bewusstsein für die Gefahren zu schärfen, die noch immer da draussen lauern.
Autor: Der Blogbeitrag dieses Monats wurde von Cindy Yang verfasst
Credits: Die Schwachstelle dieses Monats wurde von pprab gemeldet
Kontext des Bug-Bounty-Programms
- Ein zeitlich und budgetär begrenztes privates Programm
- Zum Scope gehört ein Grossteil der öffentlich zugänglichen Webseiten des Kunden mit Dutzenden von Domains
- Zeitraum zwischen Programmstart und Einreichung des Berichts: ~4 Monate
Warum diese Schwachstelle
In der heutigen Welt unendlicher Möglichkeiten, in der die Technologie neue Höhen erreicht hat, ist es keine Überraschung, dass Cybersicherheit von grösster Bedeutung ist. Angesichts all der ausgeklügelten Sicherheitsmassnahmen wie Web Application Firewalls und Verschlüsselung könnte man meinen, dass die Menschen vorsichtiger mit ihren digitalen Werten umgehen würden. Doch weit gefehlt: Manche leben gerne gefährlich, wie ihre Entscheidung zeigt, Administrator-Anmeldedaten direkt im JavaScript-Quellcode zu speichern.
Das ist, als würde man zur Zahnreinigung zum Zahnarzt gehen, aber zu Hause das regelmässige Zähneputzen vergessen. Was könnte da schon schiefgehen? Schauen wir es uns an!
Das System betraf
Eines der webbasierten Assets des Kunden.
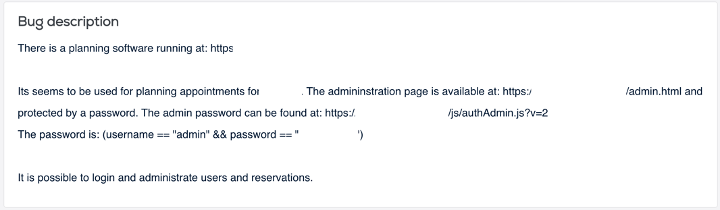
Die vom Hacker beschriebene Schwachstelle
Der Weg zur Schwachstelle
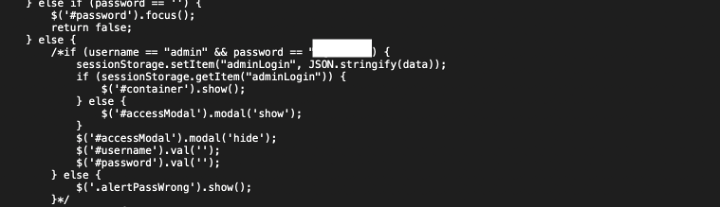
Bei der Untersuchung des Quellcodes der Webseite entdeckte der Hacker auskommentierten Code, der den Benutzernamen und das Passwort des Administrators enthielt – und diese funktionierten tatsächlich noch. Manchmal ist es so einfach …
Auswirkungsanalyse
Vollständiger Administratorzugriff auf den Admin-Bereich des Systems, da der Hacker über den Benutzernamen und das Passwort des Administrators verfügte.
Unsere Einschätzung
Dieser Bericht fällt in die Kategorie „Das passiert uns sicher nie“. Doch unsere Erfahrung zeigt: Fehler passieren, und niemand ist davor gefeit.
Was ist schiefgelaufen?
Das entsprechende JS-Snippet war auskommentiert, sodass die lokale, JS-basierte Anmeldefunktion nicht mehr aktiv war und vermutlich nur während der Entwicklung genutzt wurde. Das Problem bestand darin, dass die Zugangsdaten bei der Umstellung auf den eigentlichen Authentifizierungsmechanismus nicht rotiert bzw. geändert wurden. Zudem sollten Sie die Angriffsfläche minimieren, indem Sie ungenutzten Code entfernen, bevor Sie ihn in einer Produktionsumgebung einsetzen und dem Internet zugänglich machen.
Haben Sie Interesse daran, Schwachstellen aufzuspüren? Wir sind immer auf der Suche nach neuen Hacking-Talenten – registrieren Sie sich bitte hier: www.signalfisher.com!