

Warum Coop auf ethisches Hacking setzt
7 Min. Lesezeit - Sicherheitslücken kosten Unternehmen Millionen – und bleiben oft unbemerkt, bis es zu spät ist und sie ausgenutzt werden. Deshalb verlässt sich Coop nicht nur auf traditionelle Schutzmassnahmen, sondern geht einen wichtigen Schritt weiter: Durch ethisches Hacking mit SignalFisher stärkt das Unternehmen aktiv seine Cyber-Resilienz – jeden einzelnen Tag.
Sicherheitslücken kosten Unternehmen Millionen – und bleiben oft unbemerkt, bis es zu spät ist und sie ausgenutzt werden. Deshalb verlässt sich Coop nicht nur auf herkömmliche Schutzmassnahmen, sondern geht einen entscheidenden Schritt weiter: Durch Ethical Hacking mit SignalFisher stärkt das Unternehmen aktiv seine Cyber-Resilienz – jeden Tag aufs Neue.
Ein wachsendes Risiko für den Einzelhandel
Cyberangriffe auf Einzelhandelsunternehmen nehmen stetig zu. Datenlecks, Systemausfälle und finanzielle Schäden bedrohen die gesamte Branche. Doch wie schützt man ein Unternehmen mit Hunderten von Filialen, einer komplexen IT-Infrastruktur und Millionen von Kundendatensätzen? Coop – der Detailhändler mit über 97.000 Mitarbeitenden – hat eine klare Antwort: Ethical Hacking und proaktive Bug-Bounty-Programme.
Coop setzt auf geprüfte Sicherheitsexperten
Coop arbeitet mit SignalFisher zusammen, um seine Websites und E-Commerce-Plattformen zu schützen. Ethische Hacker – hochqualifizierte und sorgfältig geprüfte Sicherheitsexperten – testen kontinuierlich die Systeme und melden entdeckte Schwachstellen direkt an das Unternehmen.
„Trotz regelmässiger Penetrationstests und unserem externen Angriffsflächenmanagement gibt es kritische Sicherheitslücken, die wir nur mit ethischen Hackern entdecken können. SignalFisher hilft uns dabei, die Expertise der besten ethischen Hacker zu nutzen, um unsere Systeme widerstandsfähiger zu machen und uns vor Cyberangriffen zu schützen.“
Noah Denger, IT Security Officer, Coop
Warum herkömmliche Sicherheitsmassnahmen nicht mehr ausreichen
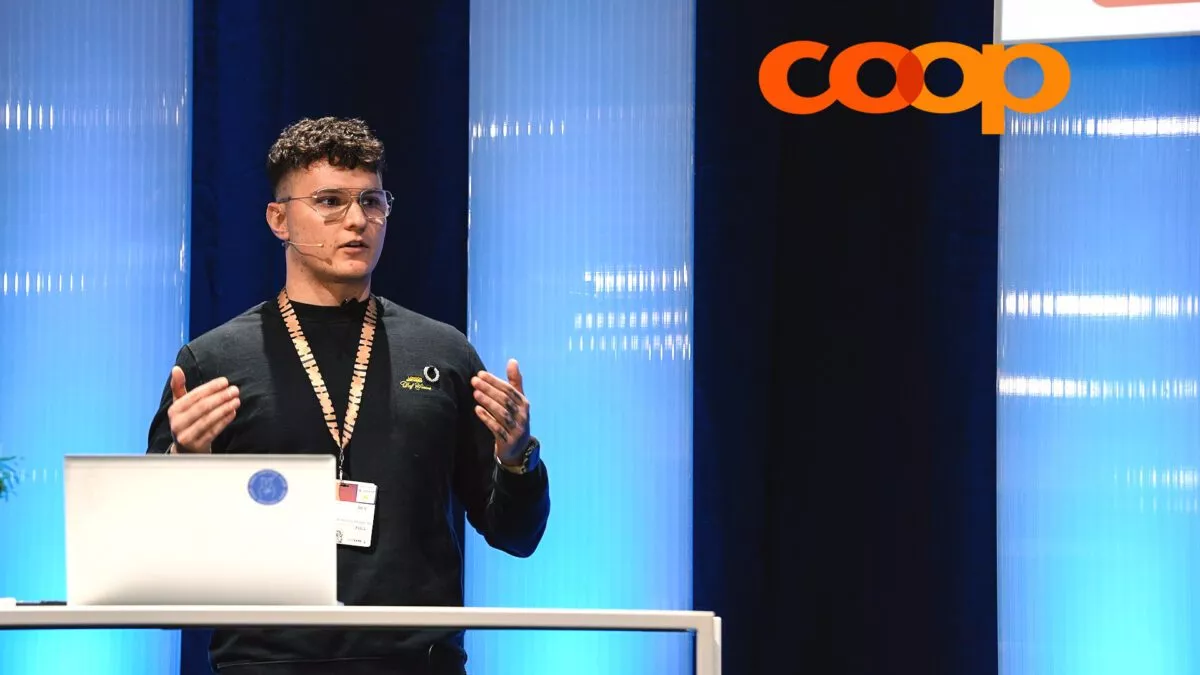
Seit drei Jahren vertraut Coop auf SignalFisher und arbeitet eng mit dem Schweizer Marktführer für Bug-Bounty-Programme zusammen, um potenzielle Sicherheitsschwachstellen frühzeitig zu identifizieren – ein innovativer Ansatz, vor dem viele Unternehmen noch zurückschrecken. Noah Denger, IT Security Officer bei Coop, erklärt, warum Ethical Hacking eine entscheidende Rolle für die Cyber-Resilienz spielt.
Klassische IT-Sicherheitsmassnahmen wie Firewalls, Antivirenprogramme und interne Audits sind wichtig, reichen aber oft nicht aus. Die grössten Bedrohungen gehen nicht von bekannten Angriffsvektoren aus, sondern von unbekannten Schwachstellen. Diese müssen proaktiv mit einer Methode aufgedeckt werden, die die gesamte Angriffsfläche kontinuierlich und kosteneffizient untersucht.
Kritische Sicherheitslücken proaktiv identifizieren
In den letzten Jahren haben verantwortungsbewusste externe Sicherheitsforscher bestimmte Schwachstellen in den Systemen von Coop identifiziert. Auch wenn es sich dabei um Einzelfälle handelte, unterstreichen sie, wie wichtig es ist, potenzielle Risiken frühzeitig zu erkennen – bevor sie zu echten Problemen werden. Die kontinuierliche Zusammenarbeit mit ethischen Hackern hat sich als effektiver Bestandteil der umfassenden Cyber-Abwehrstrategie von Coop erwiesen.
Drei wichtige Erkenntnisse für Entscheidungsträger
- Sicherheit ist ein kontinuierlicher Prozess: Traditionelle Sicherheitsmassnahmen sind wichtig, aber erst die laufende Sicherheitsüberprüfung der gesamten Angriffsfläche durch verifizierte ethische Hacker macht den entscheidenden Unterschied. Sie helfen dabei, versteckte Schwachstellen aufzudecken, die bei herkömmlichen Methoden oft übersehen werden.
- Vertrauen ist essenziell: Erfolgreiche Bug-Bounty-Programme erfordern klare, verbindliche Regeln und eine vertrauensvolle Zusammenarbeit zwischen Unternehmen und Hackern, idealerweise autonom koordiniert durch einen Spezialisten wie SignalFisher.
- Nicht warten, bis es zu spät ist: Unternehmen sollten nicht erst nach einem Angriff handeln, sondern Schwachstellen proaktiv identifizieren und beheben. Jede entdeckte Sicherheitslücke verringert die Wahrscheinlichkeit eines böswilligen Cyberangriffs, verbessert die Reaktionsfähigkeit und stärkt die Cyber-Resilienz.
Coop zeigt: Ethisches Hacking ist ein entscheidender Vorteil, kein Risiko
Bug-Bounty-Programme ermöglichen es Unternehmen, unbekannte Schwachstellen effizient zu identifizieren und proaktiv zu beheben, bevor Angreifer sie ausnutzen können. Ein professionell geführtes Programm deckt kritische Lücken frühzeitig auf, verkürzt Reaktionszeiten und stärkt die Cyberresilienz nachhaltig – jeden Tag aufs Neue.
Unternehmen, die Sicherheit ernst nehmen, setzen auf die kontinuierliche Überprüfung ihrer gesamten Angriffsfläche durch verifizierte ethische Hacker und profitieren von dieser essenziellen externen Perspektive.
Ethisches Hacking ist kein „Nice-to-have“, sondern ein grundlegender Bestandteil moderner Sicherheitsstrategien für zukunftsorientierte Unternehmen.