

Women in Cyber Days 2023
5 Min. Lesezeit – Bug-Bounty und Ethical Hacking: Orientierung in einer sich wandelnden Rechtslandschaft

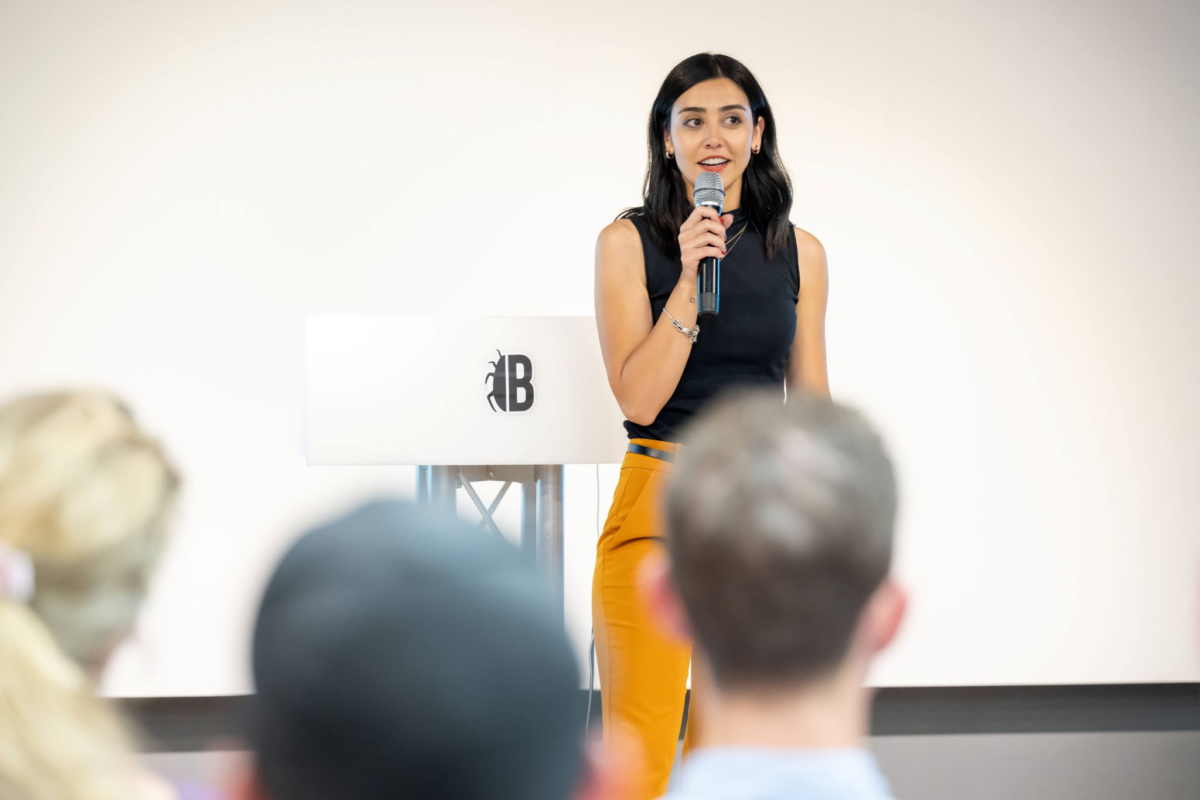
Am 31. August 2023 veranstaltete die Women in Cyber Association ein bemerkenswertes Event: die Women in Cyber Days. Die Veranstaltung vernetzte Cyberbegeisterte und bot eine Plattform für den Austausch von Wissen und Erfahrungen. Erfolgreiche Frauen aus dem Bereich Cybersicherheit teilten ihre Erkenntnisse und machten den Anlass zu einer wertvollen Gelegenheit für Experten, Fachleute und Studierende, Teil der Women-in-Cyber-Community zu werden.
Als eine der Podiumsteilnehmerinnen hatte ich das Privileg, an einer Diskussion zum Thema „Sicherheitsvorfälle und das Gesetz“ mitzuwirken. Das Panel bestand aus Experten, die wertvolle Einblicke in das neue Datenschutzgesetz und die Meldepflichten gaben. In diesem Artikel konzentriere ich mich auf den zweiten Teil der Podiumsdiskussion, der sich mit der faszinierenden Thema „Ethische Hacker und das Gesetz“ befasste.
Ethical Hacking verstehen
In den letzten Jahren hat der Begriff „Hacker“ aufgrund von Cybervorfällen oft eine negative Konnotation erhalten. Es ist jedoch wichtig festzuhalten, dass ein Hacker an sich nicht zwangsläufig böswillig handelt. Ein Hacker ist im Grunde eine Person, die sich für Technologie interessiert und versucht, das Verhalten von Computersystemen zu verstehen, indem sie Sicherheitsmechanismen durchbricht oder umgeht. Je nach Motivation kann ein Hacker böswillig oder aber legal und ethisch handeln, sofern er die Erlaubnis des Eigentümers hat.
Deshalb verwenden wir den Begriff „ethische Hacker“ oder „Sicherheitsforscher“. Ethische Hacker sind Personen, die von einem echten Interesse an Technologie und dem Engagement für eine bessere Cybersicherheit angetrieben werden. Ihr Ziel ist es, Schwachstellen in Computersystemen, Netzwerken und Anwendungen zu identifizieren, wobei sie stets in guter Absicht handeln und die Sicherheit verbessern wollen.
Ethical Hacking bzw. Bug-Bounty im Vergleich zu Penetration-Testing
Während der Diskussion kam die Unterscheidung zwischen Ethical Hacking und Penetration-Testing (Pentesting) zur Sprache. Obwohl diese Begriffe manchmal synonym verwendet werden, gibt es Unterschiede. Ethical Hacking ist ein weit gefasster Begriff, der verschiedene Methoden und Ansätze zur Identifizierung von Schwachstellen umfasst. Die interessante Frage ist daher, worin der Unterschied zwischen Bug-Bounty und Pentesting besteht, da beides Methoden der Cybersicherheit sind.
Pentesting ist ein strukturierter Rahmen mit vordefinierten, begrenzten Fragestellungen und einer spezifischen Problemstellung. Pentester zielen daher darauf ab, diese spezifischen Fragen in ihrer Arbeit zu beantworten.
Ethical Hacking ist offener gestaltet. Im Wesentlichen können ethische Hacker eine Reihe von Techniken einsetzen, um kontinuierlich relevante Sicherheitslücken aufzudecken. Dies macht es zu einem vielseitigen Ansatz zur Verbesserung der Cybersicherheit, der es oft ermöglicht, Schwachstellen zu finden, die bei herkömmlichen Methoden unentdeckt geblieben wären.
Rechtlicher Rahmen für Ethical Hacking
Die rechtliche Seite des Ethical Hacking ist ein entscheidender Punkt. In der Schweiz ist, wie in vielen anderen Ländern auch, Hacking ohne entsprechende Genehmigung gesetzlich ausdrücklich verboten. Beim Bug-Bounty bewegen sich Ethical Hacker jedoch in einem kontrollierten Rahmen und benötigen sowohl die Zustimmung des Kunden als auch einen Legal Safe Harbor, um vor strafrechtlicher Verfolgung geschützt zu sein.
Ein Rechtsgutachten von Walder Wyss im Auftrag des Nationalen Testzentrums (NTC) legt nahe, dass Ethical Hacking unter bestimmten Voraussetzungen gerechtfertigt sein kann. Diese Rechtfertigung stützt sich auf das Konzept des «rechtfertigenden Notstands», das es ethischen Hackern ermöglicht, zur Abwehr böswilliger Hackerangriffe einzugreifen, ohne rechtliche Konsequenzen fürchten zu müssen.
Die Grenzen des Ethical Hacking
Obwohl Ethical Hacking ein unverzichtbares Instrument zur Verbesserung der Cybersicherheit ist, gibt es Grenzen. Ethische Hacker müssen sich innerhalb vordefinierter Bereiche bewegen und sich an einen «Spielplatz» mit festen Regeln halten. Diese Regeln, die in unserer sogenannten Programmrichtlinie festgelegt sind, definieren den Testumfang und stellen sicher, dass ethische Hacker nicht in unbefugte Bereiche vordringen. Zudem regeln sie wichtige Aspekte wie die koordinierte Offenlegung von Schwachstellen (Coordinated Vulnerability Disclosure, CVD).
Die globale Perspektive
Ist es aus rechtlicher Sicht für ethische Hacker sicherer, in anderen Ländern als der Schweiz zu arbeiten? Während die grundlegenden Probleme weltweit ähnlich sind, haben einige Länder wie die Niederlande und Belgien bereits Legal Safe Harbors für ethische Hacker geschaffen, die für mehr Rechtssicherheit sorgen. Der Bedarf an solchen rechtlichen Schutzmassnahmen ist jedoch ein universelles Anliegen für ethische Hacker weltweit.
Unterstützung für ethische Hacker
Gesetzgeber und politische Entscheidungsträger spielen eine wichtige Rolle bei der Unterstützung von ethischen Hackern. Die Schaffung nationaler Legal Safe Harbors, ähnlich wie in den Niederlanden und Belgien, könnte ethischen Hackern einen besseren rechtlichen Schutz und mehr Sicherheit bieten. Tatsächlich gibt es konkrete Pläne, Ethical Hacking in der Schweiz zu institutionalisieren, wie in der Nationalen Cyberstrategie (NCS) dargelegt. Ethical Hacking wird ein integraler und wichtiger Bestandteil der neuen NCS in der Schweiz sein.
Vielfalt im Ethical Hacking
Abschliessend haben wir das Thema Diversität im Ethical Hacking angesprochen. Obwohl der Bereich bisher männlich dominiert ist, gibt es Bestrebungen, mehr Frauen für die Ethical-Hacking-Szene zu gewinnen. Junge Frauen zu einer MINT-Ausbildung (Mathematik, Informatik, Naturwissenschaft und Technik) zu ermutigen und Mentoring-Möglichkeiten anzubieten, sind entscheidende Schritte, um eine grössere Geschlechtervielfalt in der Cybersicherheit zu fördern.
Zusammenfassend lässt sich sagen, dass die Diskussion zum Thema „Ethische Hacker und das Gesetz“ im Rahmen der Women in Cyber Days 2023 die komplexe und sich stetig wandelnde Landschaft des Ethical Hackings beleuchtet hat. Da sich die rechtlichen Rahmenbedingungen zunehmend an die Anforderungen des Ethical Hackings anpassen und Initiativen zur Förderung von Diversität in diesem Bereich zunehmen, sieht die Zukunft für ethische Hacker, die sich für die Sicherheit unserer digitalen Welt einsetzen, vielversprechend aus.
Marijana Gavric
Leitung Recht & Compliance
SignalFisher